Большую часть времени ваши заботы о домашней сети ограничиваются обеспечением доступа в Интернет. Однако, сканируя сеть на наличие потенциальных уязвимостей, вы можете обнаружить более серьёзные проблемы, чем думаете. Знаете ли вы о скрытых угрозах, которые могут угрожать безопасности и конфиденциальности вашей сети? Узнайте, как защитить себя от потенциальных взломов и обеспечить безопасность своих данных.

Быстрые ссылки
Почему следует регулярно сканировать свою сеть?

Ваша домашняя сеть, вероятно, состоит из маршрутизатора, который соединяет все ваши проводные и беспроводные устройства. Такая конфигурация называется сетью SOHO (малый офис/домашний офис) и может содержать уязвимости безопасности, которыми могут воспользоваться хакеры. Злоумышленники могут попытаться получить доступ к вашей сети несколькими способами, поэтому сканирование сети крайне важно для защиты:
- Использование открытых портов, доступных из Интернета, позволяет осуществлять несанкционированный доступ к сетевым службам и протоколам.
- Нацельтесь непосредственно на устройства в вашей локальной сети, такие как компьютеры, принтеры и устройства Интернета вещей (IoT).
- Запускайте беспроводные атаки, чтобы нарушить работу вашей сети Wi-Fi и позволить злоумышленникам получить доступ к вашим данным и сетевому трафику.
- Атакуйте удаленные рабочие соединения (такие как VPN или RDP), особенно если эти соединения небезопасны или используют слабые пароли.
Регулярное сканирование сети и устранение уязвимостей помогает защититься от этих угроз. К счастью, это проще, чем вы думаете. Регулярное сканирование сети — это лучшая практика домашней кибербезопасности, позволяющая вам предотвращать потенциальные угрозы и защищать свои персональные данные.
Как сканировать сеть: два основных метода
При сканировании сети у вас есть два основных варианта:
- Веб-инструменты сетевого сканирования
- Серверные инструменты сетевого сканирования
Веб-инструменты включают такие сайты, как: Инструменты для пентестаЭти инструменты позволяют быстро сканировать ваш публичный IP-адрес на наличие открытых портов, которые могут использовать хакеры. Однако это лишь поверхностное сканирование, по крайней мере, до тех пор, пока вы не оплатите эти услуги. Веб-инструменты, такие как Pentest Tools, могут сканировать только то, что видно в интернете, а не ваши внутренние устройства или Wi-Fi-клиенты.
Если вам нужна дополнительная информация, вам нужно будет использовать серверные инструменты, такие как Nmap, который работает на внешнем сервере и сканирует вашу сеть извне. Nmap — это программа с открытым исходным кодом, бесплатная и хакеры часто используют её для сканирования сети перед попыткой проникновения в неё. Nmap — мощный инструмент для кибербезопасности и тестирования на проникновение, предоставляющий подробную информацию об устройствах и службах, работающих в целевой сети.
Инструменты для тестирования на проникновение
Если вы новичок в тестировании на проникновение или хотите получить упрощенный обзор своей сети без необходимости настройки сервера Linux, вам подойдет Pentest Tools.
- Определите и запишите свой внешний IP-адрес без использования VPN. Вы можете узнать свой внешний IP-адрес, выполнив поиск в Google по запросу «какой у меня IP-адрес» или воспользовавшись такими сайтами, как Какой у меня IP?Этот шаг необходим для понимания того, как внешний мир видит вашу сеть.
- Открыть инструмент Сканер сетевых уязвимостей В Pentest Tools скопируйте и вставьте свой внешний IP-адрес в поле. цель, затем нажмите кнопку. Начать сканированиеЭтот процесс запустит базовое сканирование вашей сети.
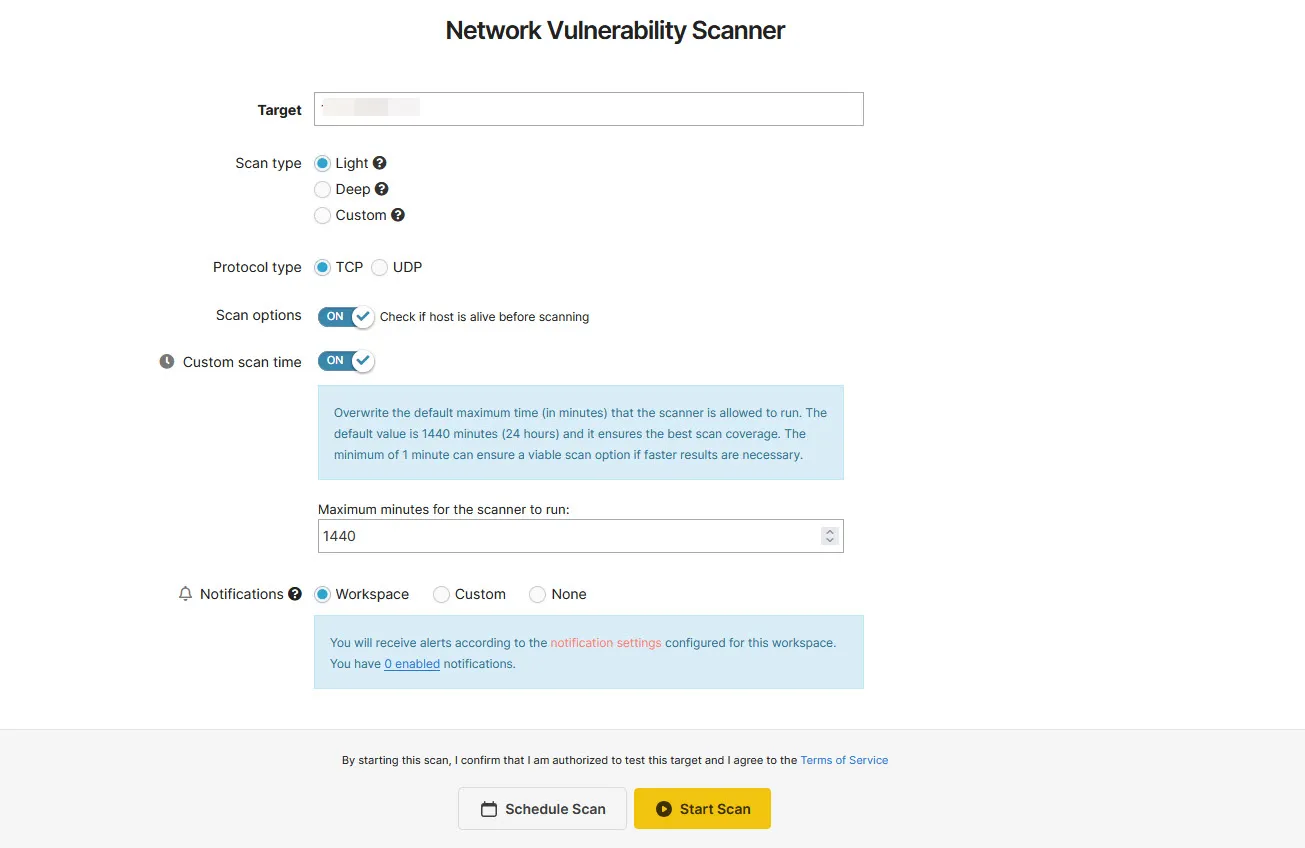
На странице результатов будет отображена вся информация о сети и открытых портах, которую злоумышленник может получить, просканировав ваш публичный IP-адрес — главная причина не публиковать его. Однако результаты лёгкого сканирования, доступные бесплатным пользователям, подходят только для поиска распространённых портов, которые могут быть открыты в вашей сети по умолчанию. Более глубокое сканирование, охватывающее гораздо большее количество портов, может стоить до 85 долларов в месяц. Однако, учитывая, что сайт в любом случае использует Nmap для сканирования, стоит изучить Nmap, если вам нужны более подробные результаты. Nmap — это мощный и гибкий инструмент, позволяющий запускать пользовательские сканирования и проводить комплексный анализ безопасности вашей сети.
Nmap
Если вам нужны более подробные и точные результаты, Nmap (Network Scanner) — это продвинутый и подходящий вариант. Установка и запуск Nmap требуют определённых технических знаний, но программа имеет графический пользовательский интерфейс (GUI) для Windows, что делает её простой в использовании.
Скачать: Nmap
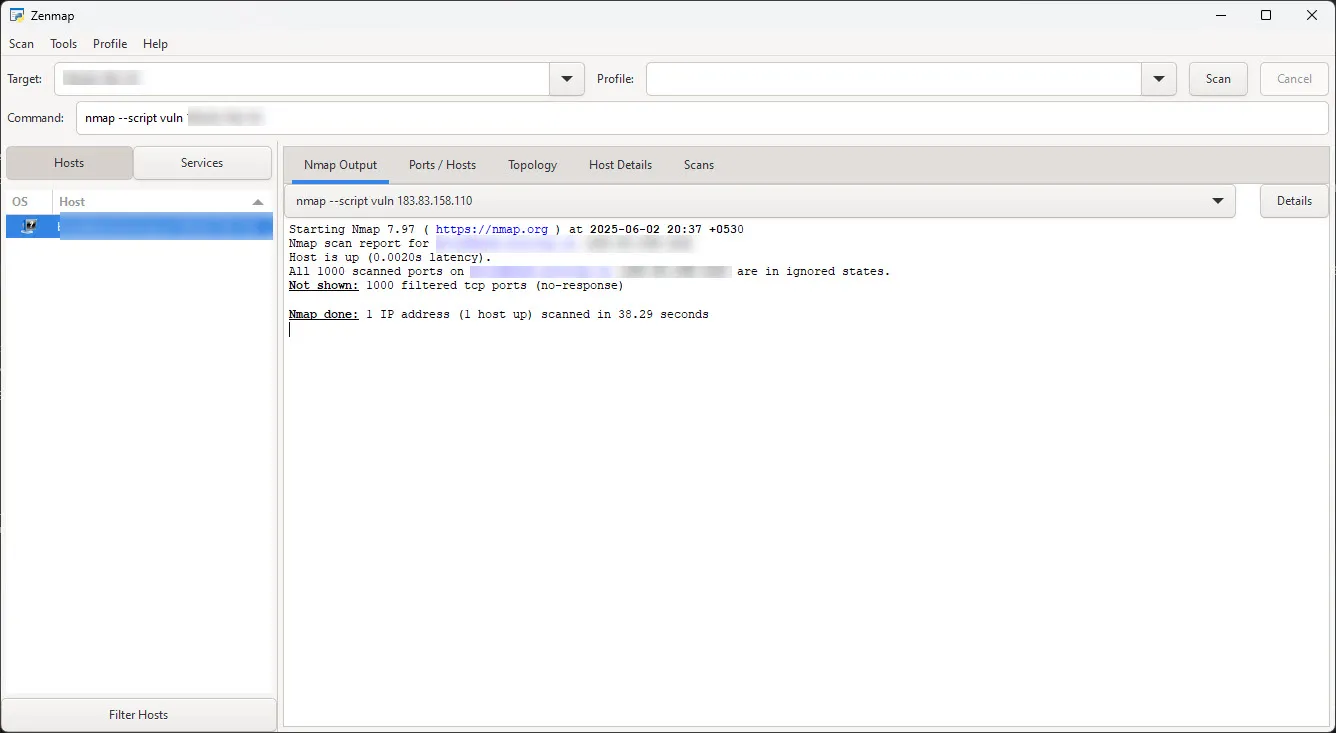
Вы можете установить Nmap на свой компьютер под управлением Windows, macOS или Linux. Затем вы сможете использовать его для сканирования других устройств, подключенных к вашей домашней сети, что поможет вам выявить потенциальные уязвимости безопасности и оценить уровень вашей защиты.
nmap -sT [ваш внешний IP-адрес]
Эта команда сканирует все устройства в типичной домашней подсети на наличие открытых TCP-портов.
Однако Nmap лучше всего запускать через онлайн-сервер Linux. Запуск Nmap на внешнем сервере позволяет сканировать сеть извне, выявляя открытые порты, уязвимости и службы, подверженные атакам. При локальном запуске Nmap может сканировать другие устройства в вашей сети, такие как маршрутизатор, смарт-устройства или другие компьютеры, для выявления открытых портов и служб. Nmap покажет то, что видит посторонний, только если будет запущен извне вашей сети.
После настройки выполните команду. sudo apt установить nmap В терминале установите Nmap. Затем просканируйте открытые порты на наличие уязвимостей:
nmap --script vuln [ваш внешний IP-адрес]
Проблема использования Nmap на внешнем сервере заключается в необходимости технических знаний Linux или затрат на настройку и поддержку сервера. Вы можете арендовать сервер Linux на таких сайтах, как Linode أو Vultr За 5 и 2.50 доллара соответственно. Эти сервисы позволяют зарегистрироваться, используя учётную запись электронной почты, и предоставляют доступ к высокопроизводительному компьютеру Linux после прохождения процедуры верификации. Кроме того, вы можете попробовать запустить Nmap на другом компьютере с Linux и просканировать свою сеть. Только убедитесь, что сканирующий компьютер не использует ваш маршрутизатор для подключения к Интернету, так как это может затруднить процесс.
Сканирование с виртуального частного сервера (VPS) подразумевает предоставление вашего домашнего IP-адреса стороннему сервису. Всегда соблюдайте условия обслуживания провайдера VPS и никогда не сканируйте сети, которыми вы не владеете и на тестирование которых у вас нет разрешения. Это необходимо для обеспечения соблюдения законодательства и предотвращения любых нарушений условий обслуживания.
Это ограничение при проверке сети во время её использования, поскольку вы никогда не видите точку зрения хакера. Ваша сеть ведёт себя по-разному внутри и снаружи. Если вы не обнаружите те же уязвимости, которыми может воспользоваться хакер, вы не сможете их устранить, поскольку они видны только извне. Именно поэтому многие специалисты по безопасности или просто желающие проверить надёжность своей сети создают лабораторию, включающую как минимум одну машину с Linux, подключенную к Интернету через внешнее соединение. Такая конфигурация позволяет смоделировать реальную атаку и оценить уязвимости с точки зрения злоумышленника, обеспечивая комплексное представление о безопасности вашей сети.
Устраните уязвимости и укрепите свой Wi-Fi-роутер
Независимо от того, какое сканирование вы запустите, вы увидите информацию о вашем маршрутизаторе, интернет-провайдере (ISP), вашем текущем местоположении, открытых портах и, если вы используете Nmap, любых уязвимостях, которым он может быть подвержен. Как правило, вы увидите ряд часто используемых открытых портов:
- 80 (HTTP)
- 443 (HTTPS)
- 53 (ДНС)
- 3389 (РДП)
- 22 (СШ)
- 23 (Телнет)
Не все открытые порты опасны, но о них следует знать. Открытые порты позволяют внешним службам подключаться к программам, работающим на ваших устройствах, таких как ПК, смартфоны, смарт-телевизоры и даже сам маршрутизатор. Однако простое закрытие всех открытых портов не является практичным решением, поскольку это затруднит подключение к интернету.
Такие распространённые порты, как 80 (HTTP), 443 (HTTPS) и 53 (DNS), следует оставить открытыми. Однако, если у вас есть открытые порты, используемые сторонними приложениями или функциями операционной системы, такими как RDP (3389), SSH (22), Telnet (23) и FTP (20 и 21), вам следует рассмотреть возможность их закрытия в зависимости от интенсивности использования сети.
Если по какой-либо причине вам нужно открыть определённый порт, вы можете скрыть его от хакеров, сканирующих ваш IP-адрес или маршрутизатор на наличие уязвимостей. В других случаях вы можете открыть нужные порты, а затем снова закрыть их для защиты своей сети. У протоколов RDP, SSH, Telnet и FTP есть множество законных применений, и закрытие этих портов предотвратит взаимодействие этих протоколов с внешними службами.
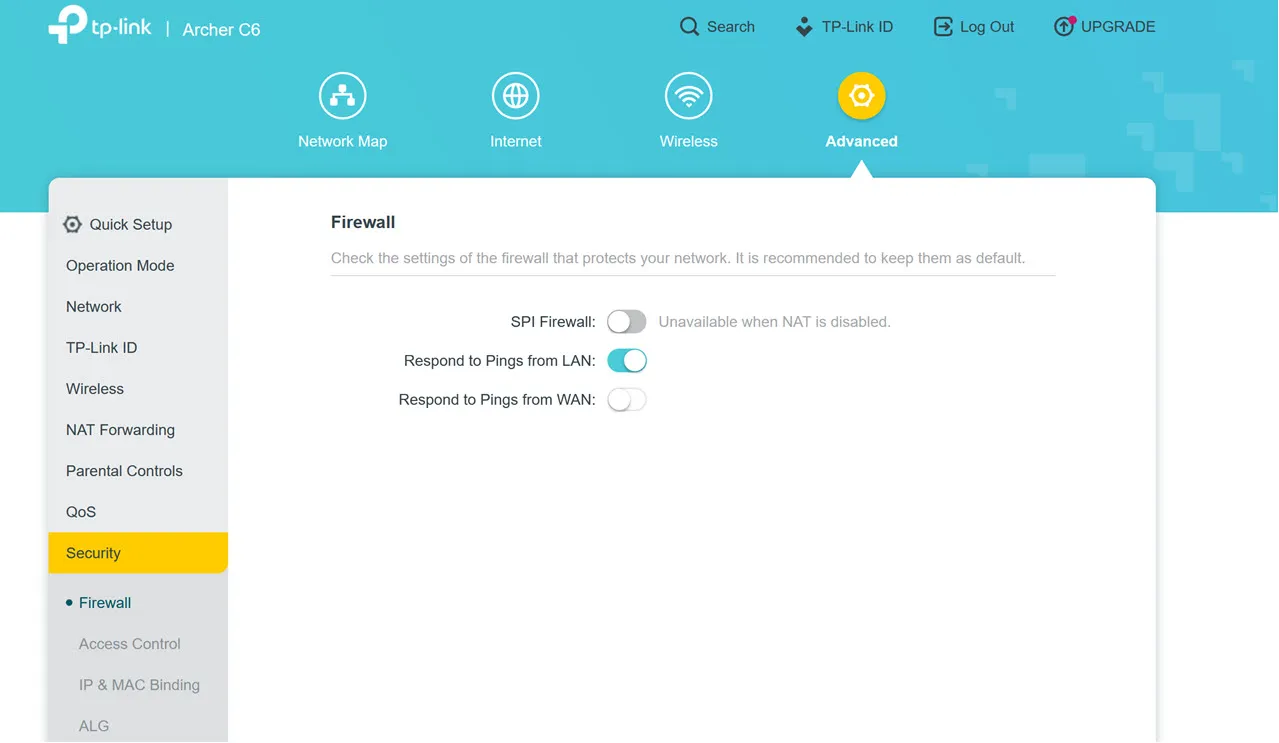
Как видно из результатов сканирования из предыдущего раздела, все порты моей сети, просканированные Nmap и инструментом сетевого сканирования Pentest Tools, были закрыты. Точнее, они находились в «фильтруемом состоянии», когда инструмент сетевого сканирования не мог определить, был ли порт открыт, закрыт или фильтрован.
Этого можно добиться, изменив настройки брандмауэра на маршрутизаторе. Если вы видите опцию отключения ping-тестов из WAN, немедленно включите её. Это предписывает брандмауэру маршрутизатора не отвечать на ping-запросы из интернета, а значит, он не будет обнаружен хакерами при массовом сканировании IP-адресов.
Это подводит нас к следующему важнейшему способу защиты: настройкам маршрутизатора. Защита маршрутизатора от атак — один из первых шагов, которые следует предпринять. При настройке нового маршрутизатора, чтобы получить наилучшие результатыПолученные результатыОднако лучше оставить немного Настройки Wi-Fi роутера отключены..
Точные необходимые вам настройки маршрутизатора будут зависеть от его модели, но следующий список настроек — хорошее начало:
- Включить брандмауэр маршрутизатора
- Отключить функции удаленного доступа
- Отключите все записи переадресации портов.
- Отключить UPnP (Universal Plug and Play)
- Измените учетные данные доступа по умолчанию для вашего маршрутизатора.
- По возможности используйте беспроводное шифрование WPA3.
- Регулярно обновляйте прошивку маршрутизатора.
Сканирование сети Wi-Fi на предмет уязвимостей может показаться сложным, но с помощью нескольких простых инструментов и небольшого исследования вы можете сделать свою сеть более безопасной.