Настройка домашней сети кажется довольно простой задачей. Ваш интернет-провайдер уже делает всю сложную работу за вас; все, что вам нужно сделать, это ввести пароль от вашей сети Wi-Fi, чтобы начать. Конечно, этого достаточно для подключения к интернету, но ваш роутер не так безопасен, как вы могли бы подумать.

Я считал свою сеть Wi-Fi безопасной, пока не проверил настройки роутера.Однако проверка открытых портов выявила гораздо большие риски. Снаружи всё выглядело нормально, но на самом деле мой маршрутизатор незаметно реагировал на запросы из открытого интернета через порты, которые я никогда сознательно не открывал.
Быстрые ссылки
Что на самом деле означает открытый порт в вашей сети?
Это не просто цифра – это открытая дверь.

Представьте свою домашнюю сеть как здание, а маршрутизатор — как главный шлюз. Каждый порт — это как пронумерованная дверь в этом здании. В большинстве случаев маршрутизатор пропускает трафик только тогда, когда что-то в вашей сети начинает взаимодействие, например, ваш браузер загружает веб-сайт.
Открытый порт, доступный из интернета, означает, что любой может напрямую постучать в эту дверь. Это само по себе не плохо и не небезопасно, поскольку некоторым сервисам это действительно необходимо, например, игровым серверам, системам удаленного доступа или медиасерверам. Однако каждый открытый порт представляет собой потенциальный путь атаки, если что-либо за ним слабое, устаревшее или неправильно настроено. Несколько пропущенных галочек или настроек по умолчанию могут незаметно превратить этот абстрактный риск в нечто вполне реальное.
Как проверить наличие открытых портов в вашем роутере
Простые инструменты, которыми может пользоваться каждый.
Чтобы узнать, к чему имеет доступ внешний мир, вам нужно проверить свой публичный IP-адрес со стороны интернета, а не внутри вашей сети или Wi-Fi. Самый простой способ — использовать инструменты, работающие через браузер, например, Инструмент сканирования открытых портов YouGetSignal أو PortChecker Или аналогичные сайты. Эти инструменты обычно автоматически определяют ваш публичный IP-адрес и сканируют распространенный набор открытых портов.
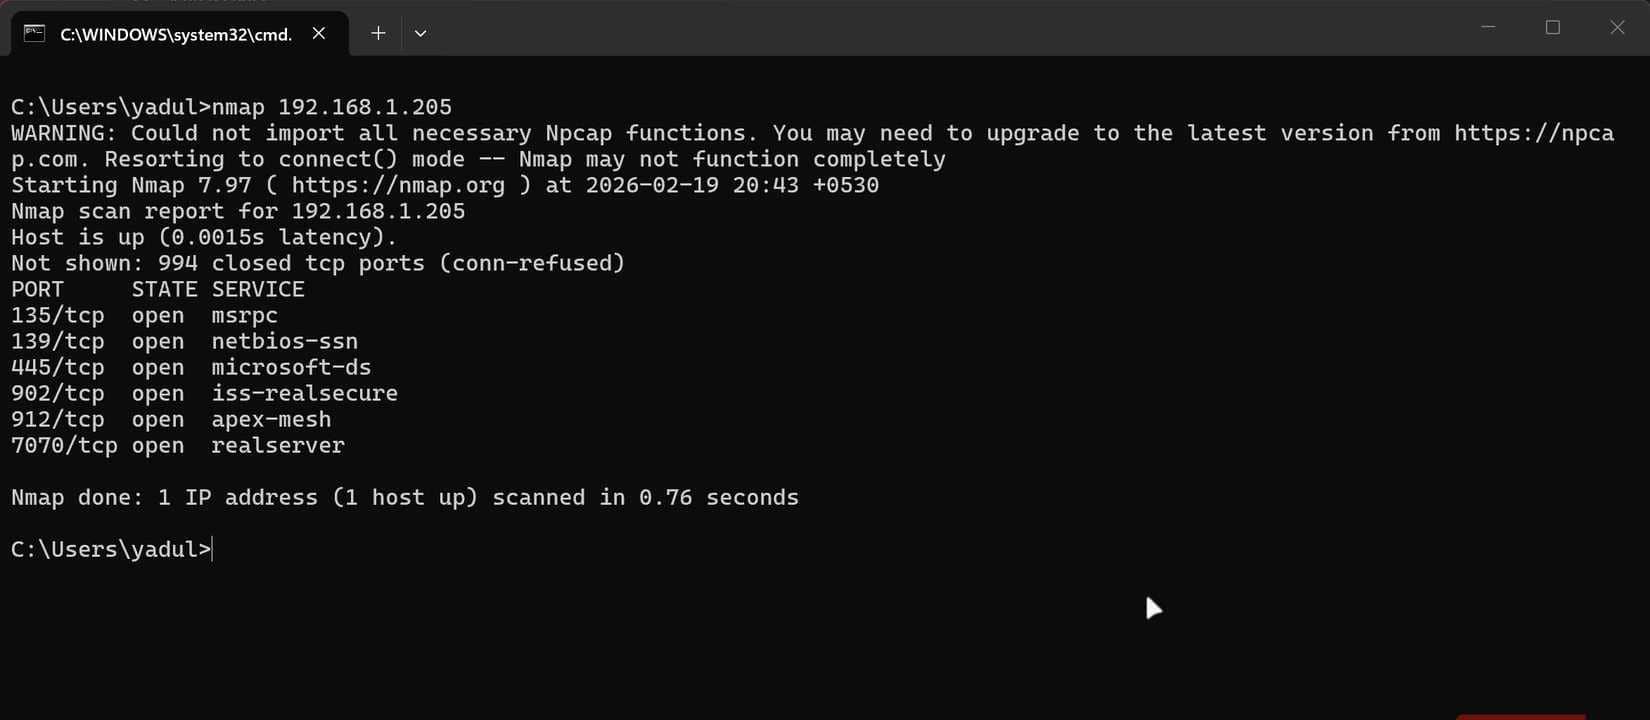
Для более глубокого технического анализа можно использовать Nmap. После установки на Linux или macOS можно выполнить быстрое сканирование с помощью следующей команды:
nmap -Pn -F YOUR_PUBLIC_IP
Для выполнения более тщательного сканирования запустите:
nmap -Pn --top-ports 1000 YOUR_PUBLIC_IP
Для указания служб и версий:



nmap -Pn -sV --top-ports 1000 YOUR_PUBLIC_IP
В Windows после установки Nmap те же команды выполняются в PowerShell или Windows Terminal. Если вы предпочитаете графический интерфейс, используйте Zenmap, введите свой внешний IP-адрес и запустите глубокое сканирование. Чтобы сопоставить эти результаты с реальными приложениями на ваших устройствах, используйте netstat -ano | findstr LISTENING В операционной системе Windows, или ss -tulpn on Linux или lsof -i -P | grep LISTEN на macOS.
Что я обнаружил на своем "обычном" домашнем роутере
Настройки по умолчанию оказались не такими безопасными, как я предполагал.
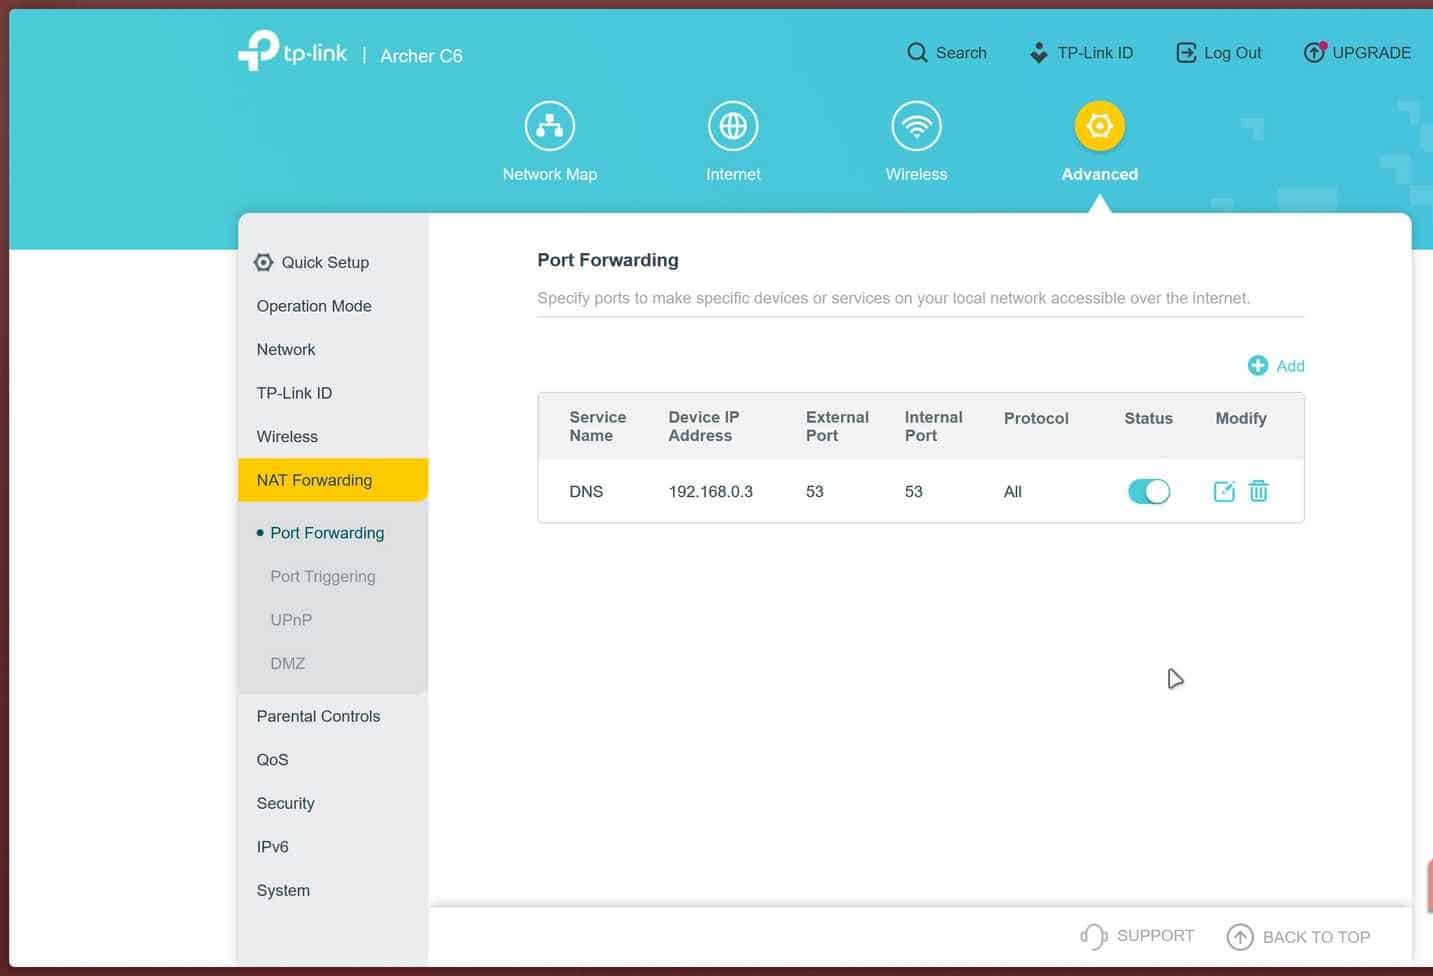
Когда я проверил свой обычный домашний роутер, я ожидал увидеть чистый список открытых портов. Вместо этого я получил небольшой, аккуратный список открытых портов. Был открыт веб-порт для функции удаленного управления, которую мой интернет-провайдер незаметно включил, чтобы иметь возможность управлять роутером извне. Был случайно выбранный высокозагруженный порт, который оказался портом облачного резервного копирования NAS, и я не закрыл его после проверки. Еще один высокозагруженный порт был назначен серверу Minecraft, который я деактивировал несколько месяцев назад, но так и не удалил из правил переадресации портов моего роутера.
По отдельности ничто из этого не казалось тревожным. Но вместе они означали, что страница входа в мой роутер была доступна из интернета, и что два устаревших и редко проверяемых устройства просто ждали, пока кто-нибудь просканирует нужный диапазон портов в нужный день. Если вы просканируете обычный роутер, вы, вероятно, увидите что-то знакомое. Всё это кажется безобидным, пока вы не вспомните, что злоумышленники автоматизируют эти сканирования и могут сканировать целые диапазоны портов за считанные минуты, охватывая сотни, если не тысячи, IP-адресов.
Почему открытые порты представляют серьезную угрозу безопасности?
Иногда достаточно одного открытого порта.
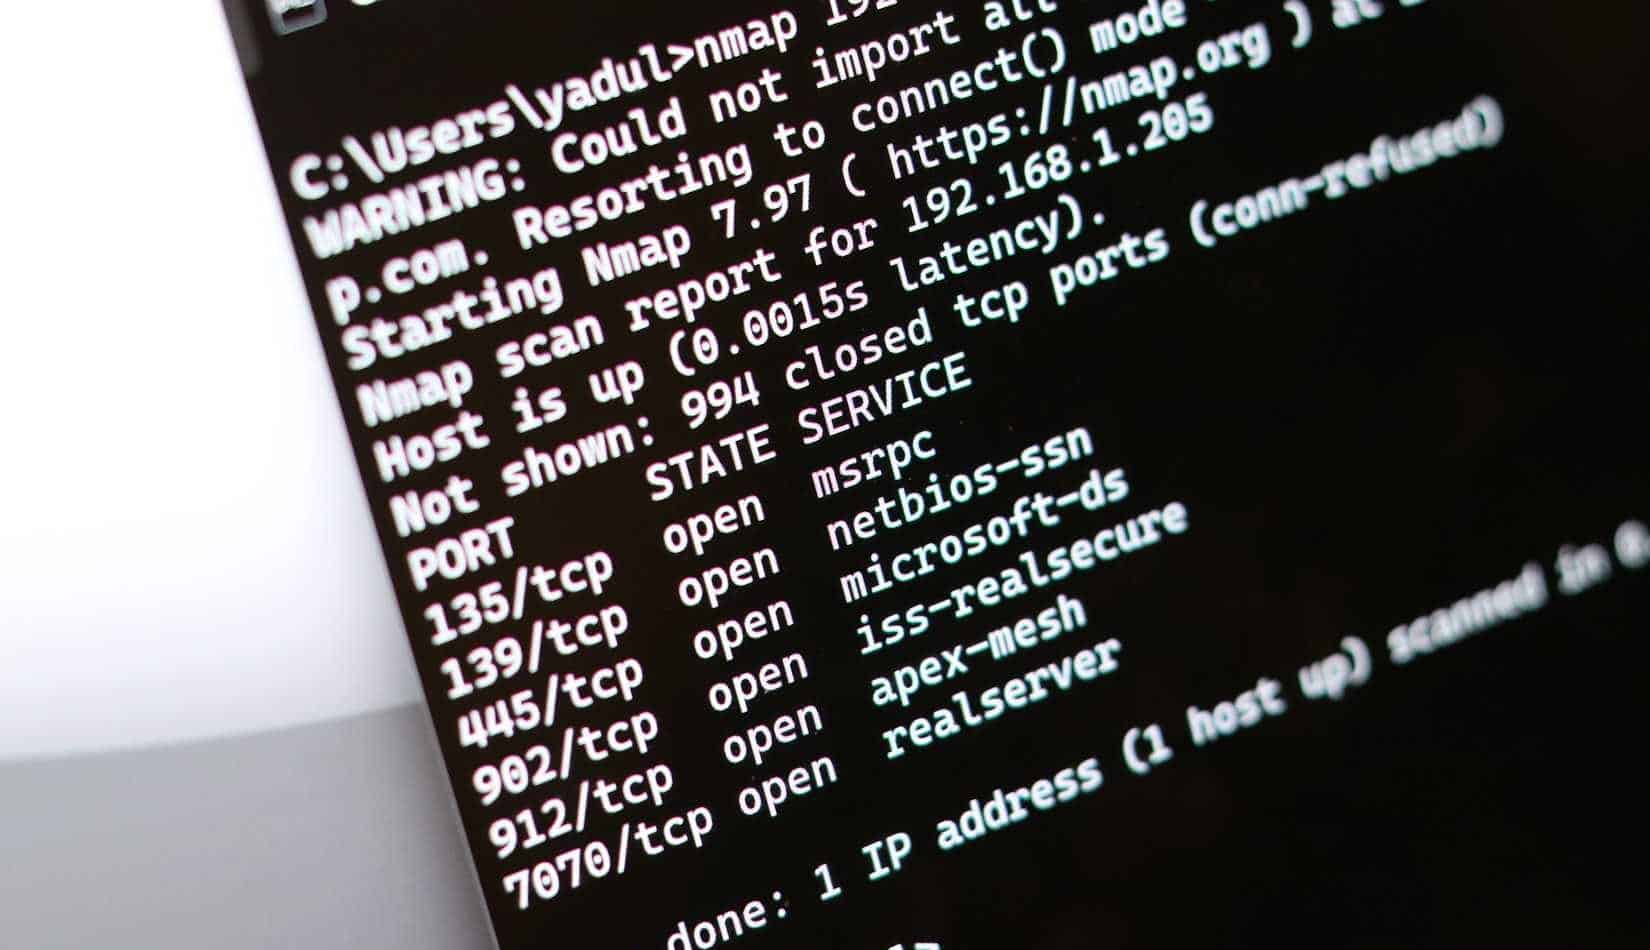
Злоумышленники не угадывают ваш IP-адрес и не сканируют его вручную; вместо этого они проводят масштабные автоматизированные сканирования по всему интернету, ища всё, что отвечает на интересных портах. Как только они находят ответ, они определяют тип сервиса, проверяют его версию и начинают использовать известные уязвимости, стандартные логины или попытки подбора учетных данных.
Слабые или стандартные пароли делают маршрутизаторы и сервисы легкой мишенью для атак методом перебора, особенно учитывая, что Пароль по умолчанию для вашего маршрутизатора, скорее всего, находится в общедоступной базе данных.Устаревшее программное обеспечение и серверные программы часто содержат общедоступные уязвимости, которые легко скопировать и вставить. Случайно открытые административные интерфейсы фактически передают ваши сетевые ключи, если кому-то удается войти в систему. Такие сервисы, как открытый FTP (порт 21), SMB (порт 445) или RDP (порт 3389), могут привести к утечке файлов или предоставить идеальную точку опоры для проникновения в вашу домашнюю сеть. Между тем, внутри все, кажется, в порядке: ваш Wi-Fi работает, потоковая передача работает, и нет никаких очевидных признаков того, что ваш маршрутизатор незаметно отвечает на запросы извне.
Как я закрыл эти порты и обеспечил безопасность своего роутера?
При некоторых настройках вы будете в относительной безопасности.
После определения открытых портов ваша задача — закрыть все ненужные и защитить остальные. Войдите в административную панель маршрутизатора из вашей сети, введя в браузере IP-адрес шлюза по умолчанию (обычно 192.168.0.1 или 192.168.1.1). Если пароль администратора по-прежнему совпадает с паролем по умолчанию, указанным на этикетке, немедленно измените его на надежный и уникальный пароль.
Далее найдите и отключите любой удаленный доступ в Интернет. Эти параметры обычно находятся в разделах «Администрирование», «Система» или «Управление». Затем найдите и отключите UPnP и NAT-PMP в разделах «Дополнительно», «Сеть» или «NAT/Переадресация», чтобы предотвратить скрытое использование уязвимостей в вашем брандмауэре.
На странице переадресации портов или виртуальных серверов удалите все правила, которые вам незнакомы или которые вы больше не используете, особенно те, которые относятся к камерам, сетевым хранилищам (NAS) или компьютерам. По возможности обновите прошивку маршрутизатора, чтобы убедиться, что все известные ошибки исправлены.
Для всего, что вы намеренно оставляете открытым, используйте надежные пароли, включайте двухфакторную аутентификацию, где это возможно, отдавайте предпочтение защищенным протоколам, таким как SSH или VPN, вместо открытых Telnet, FTP или RDP, и ограничивайте доступ по IP-адресу, если это позволяет программное обеспечение.
Если вы сегодня собираетесь сделать что-то одно, то закройте эти порты.
Победа в сфере безопасности за 10 минут
Я начал это упражнение, думая, что это будет утомительное подтверждение того, что всё в безопасности. Вместо этого, забытые устройства, оставшаяся переадресация и удалённый доступ, предоставленный моим интернет-провайдером, незаметно превратили мою обычную домашнюю сеть в нечто, что любой случайный бот может случайно взломать и всё разрушить.
Если вы еще не сканировали свою сеть на наличие открытых портов, посвятите этому сегодняшний день. Запустите сканирование, очистите переадресации, отключите удаленное администрирование и, пожалуйста, смените пароль по умолчанию на вашем маршрутизаторе. Цель не в том, чтобы обеспечить полную безопасность — на практике это невозможно — а в том, чтобы сделать задачу достаточно скучной, чтобы злоумышленники перешли к следующей, более легкой цели.