Функция автозаполнения считается (АвтозаполнительОдна из небольших, но важных особенностей, благодаря которой использование современных компьютеров кажется таким простым и удобным, — это возможность автоматического ввода адреса электронной почты и пароля при входе на страницу авторизации. А при совершении покупок в интернете данные вашей кредитной карты отображаются без каких-либо усилий, и вам не нужно доставать кошелек. Это быстро, удобно и незаметно — пока вы это не отключите.

Хотя автозаполнение экономит время и умственные усилия, оно может стать настоящей находкой для хакеров, вредоносных веб-сайтов или даже ботов, которые умеют заманивать их в ловушку и получать утечки конфиденциальных данных. Ваши расширения для браузера уже могут видеть ваши пароли.Но благодаря автоматическому заполнению, при определенных условиях это может увидеть любой.
Быстрые ссылки
Автоматическое наполнение — это ловушка абсолютного удобства.
Быстро, легко и незаметно рискованно

Функция автозаполнения предназначена для одной цели: сделать заполнение повторяющихся форм максимально простым. Она запоминает ваше имя, адрес, номер телефона, учетные данные для входа в систему, а иногда даже данные вашей кредитной карты, поэтому вам не нужно вводить их заново каждый раз, когда вы сталкиваетесь со знакомым полем. Для большинства из нас это кажется достаточно безобидным. В конце концов, такие браузеры, как Chrome, Edge, Firefox, Safari и другие, шифруют эти данные и защищают их системным паролем или дополнительным мастер-паролем.
Но проблема не в намерениях, а в среде, в которой работает автозаполнение. Когда вы посещаете веб-сайт, ваш браузер не может с абсолютной уверенностью определить, какие поля ввода являются легитимными, а какие были добавлены злоумышленником. Автозаполнение работает на основе имен и структуры полей, а не на основе контекста безопасности. Это означает, что если подозрительный сайт скрывает невидимые поля или скрипты за страницей, ваш браузер может непреднамеренно заполнить их, раскрывая данные, которыми вы никогда не собирались делиться.
Другими словами, в большинстве случаев функция автозаполнения недостаточно умна, чтобы распознать обман. И можете быть уверены, киберпреступники уже научились этим пользоваться.
Невидимые поля, очевидные последствия
Как вредоносные веб-сайты получают больше прибыли, чем зарабатывают.
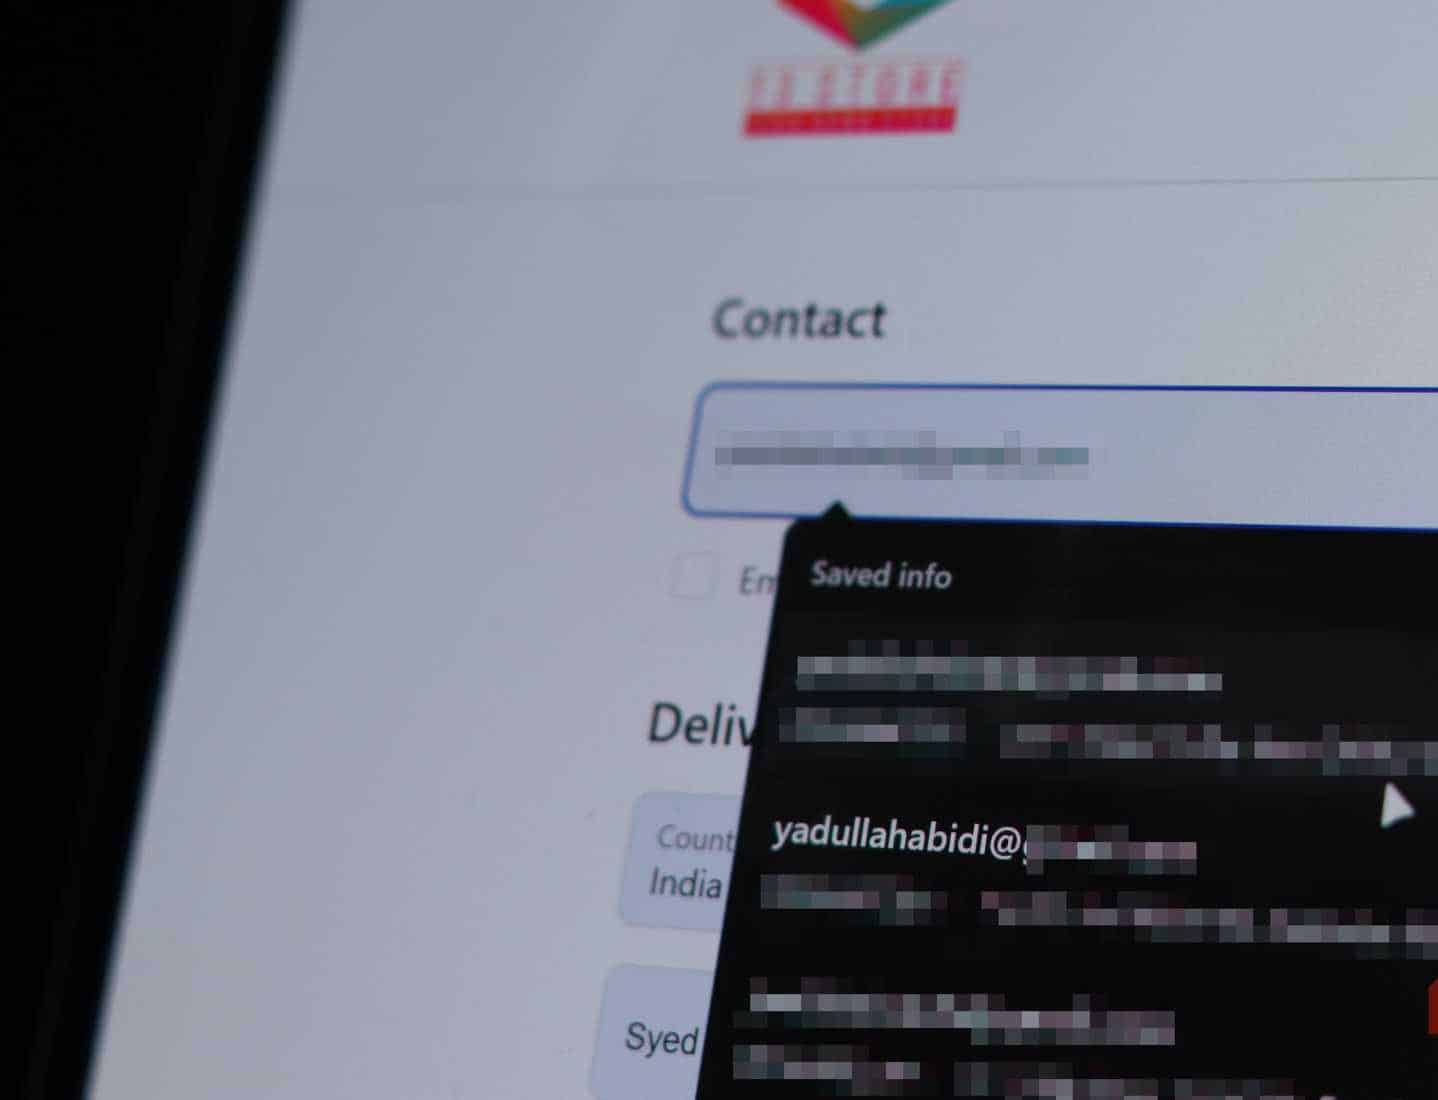
Наиболее распространённые атаки с использованием автозаполнения основаны на простой технике: скрытые поля ввода. Вредоносная веб-страница может содержать поля для входа в систему, которые вы не видите — они скрыты с помощью CSS или размещены за пределами экрана. Когда срабатывает функция автозаполнения, она заполняет не только видимые поля электронной почты или имени пользователя, но и эти скрытые поля.
Если эти поля содержат конфиденциальные данные, такие как ваш адрес, номер телефона или сохраненную информацию о кредитной карте, эти данные могут быть незаметно переданы злоумышленнику. С другой стороны, вы, скорее всего, не увидите никаких предупреждений или всплывающих окон; все происходит в фоновом режиме, обычно менее чем за секунду.
Ситуацию усугубляет то, что браузеры по-разному обрабатывают автозаполнение. Некоторые автоматически заполняют все поля при щелчке по ним, в то время как другие требуют явного подтверждения. Даже более защищенные браузеры могут быть обмануты, если JavaScript обманет браузер, заставив его поверить, что поле является допустимым. Это уязвимость безопасности, присущая самой системе автозаполнения, а не обязательно программная ошибка, которую можно исправить.



Даже менеджеры паролей могут быть подвержены уязвимостям.
Расширения для браузера не являются абсолютно надежными.
Предполагалось, что сторонние менеджеры паролей исправят недостатки функции автозаполнения в браузере, и это одна из причин, почему... Почему не стоит использовать встроенный в браузер менеджер паролейЭто в некоторой степени помогает, поскольку у крупных менеджеров паролей, таких как Bitwarden, 1Password и Dashlane, более строгие правила автозаполнения. Они заполняют только известные URL-адреса, требуют ручного подтверждения от пользователя и шифруют данные сквозным шифрованием. Однако даже они могут стать жертвами фишинга.
Хорошо продуманная поддельная страница входа, максимально имитирующая реальную, может обмануть ваш менеджер паролей и заставить его автоматически заполнить ваши учетные данные. После отправки эти данные исчезают. Самое слабое звено — это всегда подтверждение пользователя. Если вы доверяете неправильному домену или нажимаете не ту кнопку, автозаполнение будет работать как положено, но для неправильного сайта.
В сочетании с ростом числа расширений для браузеров и межсайтовых скриптов, автозаполнение начинает восприниматься не столько как удобная функция, сколько как риск, связанный с поиском подходящей уязвимости.
Шифрование не защитит вас от неверного клика.
Безопасное хранение не означает безопасную доставку.
Браузеры хранят данные в безопасности, обычно защищенные паролем вашего компьютера или паролем синхронизации. Это верно до определенной степени, но тот факт, что данные для автозаполнения зашифрованы, не означает, что они неприкосновенны.
Например, в Chrome, если кто-то получит доступ к вашей учетной записи или синхронизирует ваш профиль на другом устройстве, он сможет просмотреть все ваши данные автозаполнения и сохраненные пароли без необходимости получения дополнительных разрешений. Системы Windows и macOS делают все возможное, чтобы предотвратить подобный доступ, но вредоносное ПО не соблюдает эти правила. После взлома системы зашифрованные данные автозаполнения могут быть извлечены, расшифрованы и отправлены на удаленный сервер с относительной легкостью.
В целом, эффективность автозаполнения зависит от общей безопасности вашего устройства. Учитывая, как часто люди оставляют свои компьютеры разблокированными, подключенными к общедоступным сетям Wi-Fi или открытыми в браузерах на работе, это не очень надежная мера безопасности.
Отключите автозаполнение и восстановите контроль.
Отключите то, что вам на самом деле не нужно.
Отключение автозаполнения может показаться неудобным на первый взгляд, особенно если вы управляете несколькими учетными записями в интернете. Хорошая новость в том, что вам не нужно резко отключать эту функцию. Вы можете отключить автозаполнение для определенных категорий, таких как платежная информация и адреса, при этом продолжая использовать учетные данные для входа, управляемые надежным менеджером паролей. Браузеры также обычно предоставляют возможность детального управления тем, какие поля запоминаются и когда они заполняются.
Если вы используете менеджер паролей, лучше применять сочетания клавиш для ручного заполнения вместо автозаполнения. В качестве альтернативы вы можете просто скопировать и вставить основную информацию из готового файла заметок или менеджера паролей.
Автозаполнение — это не потенциальная угроза утечки данных, а угроза, которую можно использовать в своих целях. Сама по себе технология не является злом; она просто работает в системе, которая предполагает добросовестность со стороны интернета, а такое предположение редко оправдывается современным интернетом.