Большинство онлайн-мошенничеств по-прежнему сосредоточены на одной цели: краже вашего пароля. Мы приучили себя распознавать поддельные страницы входа, подозрительные ссылки и срочные электронные письма с просьбой «подтвердить» учетные данные.

Однако новая волна атак на учетные записи Microsoft работает по-другому. Жертвы входят на настоящий веб-сайт Microsoft, используют легитимные проверки безопасности и даже успешно проходят многофакторную аутентификацию — и все же злоумышленники получают доступ.
Эта технология, известная как фишинг кода устройстваОно вовсе не крадет ваш пароль. Вместо этого оно обманным путем заставляет вас предоставить доступ самостоятельно, используя собственную систему аутентификации Microsoft именно так, как она и была задумана.
Быстрые ссылки
Вход в систему с помощью кода устройства действительно очень удобен.
Возможно, вы уже использовали это несколько раз.
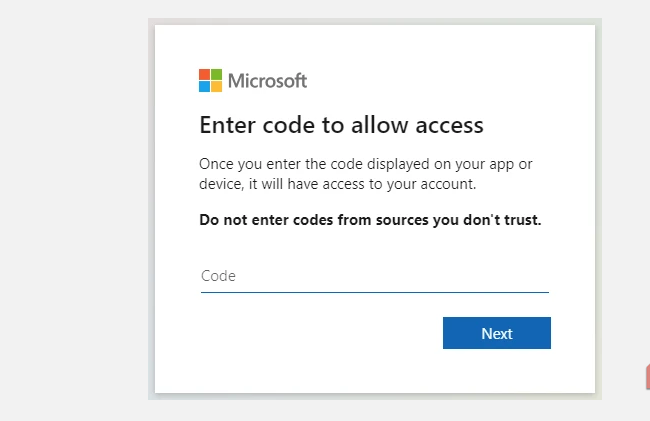
Microsoft, как и другие крупные технологические компании, поддерживает так называемую Процесс авторизации устройстваЭто также известно как вход по коду устройства. Но чаще всего это происходит, когда на всех ваших устройствах отображается совпадающий код входа вместо полной страницы авторизации, который необходимо ввести или сопоставить для завершения процесса авторизации.
Это действительно полезно, особенно на устройствах, которые не могут легко отобразить полную страницу входа в систему, или в ситуациях, когда вы подключаетесь к устройству с ограниченной функциональностью. Например, вы могли сталкиваться с этими значками на своем смарт-телевизоре или при подключении к телевизору в гостиничном номере — оба варианта являются яркими примерами.
В большинстве случаев этот процесс совершенно безопасен и не представляет никакой опасности. Но все меняется, когда используется определенная уязвимость.
Законные основания могут быть использованы против вас.
В основе этого лежит распространенное предположение.
Вход по коду устройства невероятно удобен. Однако его можно использовать в своих целях, поскольку при входе по умолчанию предполагается, что запрос инициировал именно тот, кто ввел код. Именно здесь процесс начинает давать сбой.
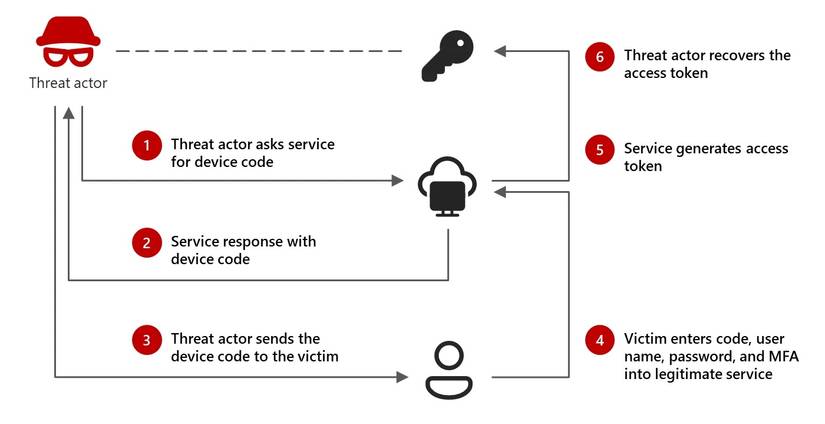
Если злоумышленник знает ваш адрес электронной почты или другую известную контактную информацию, он может инициировать запрос на вход в систему со своего устройства, запустив уникальную сессию. Затем Microsoft (и другие технологические компании) генерируют легитимный токен устройства, связанный с этой сессией.



Вот тут-то и начинаются сложности. Вместо того чтобы пытаться использовать его самостоятельно, злоумышленник может отправить код напрямую вам, замаскировав его под другой процесс, многие из которых используют знакомые фишинговые тактики:
- Предупреждение службы безопасности о подозрительной активности
- Срочное уведомление от Microsoft 365
- Сообщения из Teams или сообщения от службы ИТ-поддержки.
- Деловые или другие запросы по электронной почте
Запрос перенаправляет вас на официальную страницу входа в систему Microsoft и предлагает ввести предоставленный код для «защиты» или «подтверждения» вашей учетной записи. Именно здесь начинается следующий этап процесса эксплуатации. Вы не посещаете поддельную страницу входа или искусно разработанный фишинговый портал: это настоящая страница входа в систему Microsoft, и проверки подлинности реальны.
Вы вводите код своего устройства для входа в систему как обычно, принимаете запрос и считаете, что защитили свою учетную запись. Но на самом деле вы аутентифицировали злоумышленника и в процессе передали ему ключи от своей учетной записи.
На протяжении всего процесса ваш пароль никогда не раскрывается, хотя вы напрямую передали свой аккаунт.
Почему мошенническая схема с использованием кода доступа к устройству так эффективна?
Всё дело в традициях.
Главная проблема мошеннических схем с использованием кода доступа к устройству заключается в том, что они выходят за рамки большинства традиционных фишинговых методов. Фишинг обычно включает в себя клонированную страницу входа, похожую страницу входа или систему, которая перехватывает учетные данные.
В то время как фишинговая афера с использованием кода устройства обходит все эти препятствия, создавая видимость легитимности и законности, на самом деле она даже не выглядит «легитимной», поскольку вы взаимодействуете с процессом аутентификации Microsoft. Вся афера работает, потому что все функционирует точно так, как должно; просто для вас это немного перевернуто.
Итак, какую выгоду может получить злоумышленник, используя ваш токен доступа?
Очевидно, что одобрение злоумышленника — это плохая ситуация.
После завершения аутентификации Microsoft выдает токен доступа, который служит временным подтверждением того, что вход в систему подтвержден. Функционально система предполагает, что владелец токена уже подтвердил свою личность, что позволяет получить доступ без повторного запроса учетных данных.
Ответ зависит от того, что именно злоумышленник сможет получить от целевого аккаунта. Например, если целью атаки станет ваш аккаунт Outlook, злоумышленник сможет получить доступ к вашей электронной почте и, следовательно, к другим сервисам, связанным с этим адресом (путем сброса паролей, доступа к кодам двухфакторной аутентификации и т. д.).
Но если целью атаки станет ваш логин в Teams, злоумышленник может получить доступ к корпоративной учетной записи Teams и к хранящимся там данным.
Итак, как защитить себя от фишинга с использованием кода устройства?
Постоянная бдительность, которая никогда не прекращается
В конечном итоге, лучшая защита от атак с использованием кода для входа в систему — это попытка понять, как на самом деле работает вход в систему. Даже базовое понимание процессов входа в систему защитит вас. В результате этой фишинговой атаки.
Короче говоря, коды авторизации на устройстве должны появляться только тогда, когда вы сами инициируете вход в систему на другом устройстве. Microsoft не будет отправлять вам случайный код для защиты вашей учетной записи, так же как никогда не будет отправлять вам электронные письма с просьбой подтвердить пароль, код двухфакторной аутентификации (2FA) и т. д.
Речь идёт не только о Microsoft. Ни одна компания, технологическая или иная, не должна запрашивать у вас эту информацию. Она является конфиденциальной и принадлежит только вам.
В большинстве случаев для выявления фишинговых атак можно следовать общим правилам безопасности:
- Никогда не вводите код доступа, отправленный по электронной почте, в чате или SMS.
- Обрабатывайте неожиданные запросы на аутентификацию так же, как и запросы на ввод пароля.
- Если вы получили запрос на многофакторную аутентификацию, который не инициировали, немедленно отклоните его.
- Регулярно проверяйте историю входов в Microsoft, чтобы выявить незнакомые приложения или сеансы.
Помните, что коды аутентификации — это разрешения, а не этапы проверки. Если процесс не начался, значит, его запустил кто-то другой.