Существует конкретный крайний срок, связанный с функцией безопасной загрузки Windows, который приближается к середине 2026 года, и он может повлиять на вас. Перед загрузкой Windows функция Secure Boot проверяет процесс запуска системы.Но для этого требуются сертификаты шифрования, и, к сожалению, срок действия многих из этих старых сертификатов Secure Boot истекает в июне 2026 года.

Это означает, что системы, которые не пройдут миграцию вовремя, могут оказаться неспособными принимать будущие обновления на уровне загрузки. На компьютерах, где будущие обновления прошивки или безопасности зависят от последних сертификатов Secure Boot, некоторые устройства могут просто не запускаться. Microsoft уже начала распространение новых сертификатов, поэтому паниковать не стоит. Однако важно понимать, как всё работает, чтобы избежать неприятных сюрпризов.
Быстрые ссылки
Что делают сертификаты Secure Boot во время запуска Windows?
Система доверия, которая определяет, разрешено ли вашему компьютеру загружаться.

Прежде чем начнут работать драйверы и антивирусное программное обеспечение, выполняется функция Secure Boot. Каждый раз при загрузке компьютера системная прошивка использует набор доверенных сертификатов, хранящихся непосредственно в прошивке UEFI, для проверки того, что критически важные компоненты загрузки, прежде всего диспетчер загрузки Windows, подписаны доверенным центром сертификации. Если подпись не может быть проверена по доверенному сертификату, процесс загрузки немедленно завершается.
Эта проверка является важнейшим этапом в цепочке доверия. Закрытые ключи Microsoft подписывают компоненты загрузки Windows, а соответствующие сертификаты хранятся в базе данных зависимых подписей (Dependent Signatures Database, KEK) микропрограммы. Эти сертификаты определяют доверенные загрузчики для работы. KEK гарантирует, что только доверенная организация может изменять авторизованные загрузчики, поддерживая сертификаты, которые контролируют, кто может обновлять базу данных.
Ключевой момент заключается в том, что сертификаты Secure Boot имеют срок действия. После истечения этого срока встроенное программное обеспечение вашего компьютера больше не может полагаться на просроченные сертификаты как на надежный источник защиты. Это преднамеренный механизм безопасности, разработанный для ограничения долгосрочной уязвимости, связанной с скомпрометированными или устаревшими ключами подписи.
Сертификаты, срок действия которых истекает
Старые ключи подписи Microsoft, на которые Windows полагается уже более десяти лет.
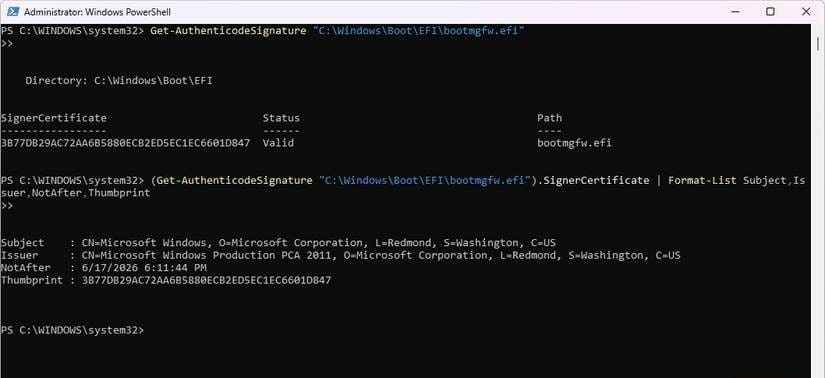
Многие из затронутых сертификатов были созданы в 2011 году и срок их действия истечет в 2026 году. Следующие сертификаты будут аннулированы и заменены:
| Срок действия | Данный сертификат постепенно выводится из эксплуатации. | Альтернативные сертификаты | Что контролирует этот сертификат? |
|---|---|---|---|
| Июнь 2026 | Корпорация Microsoft КЕК Калифорния 2011 г. | Корпорация Microsoft КЕК Калифорния 2023 г. | Это разрешает внесение обновлений в базы данных доверия Secure Boot. |
| Июнь 2026 | Microsoft UEFI CA 2011 | Microsoft UEFI CA 2023 и Microsoft Option ROM UEFI CA 2023 | Это позволяет запускать загрузчики, драйверы и дополнительные ПЗУ. |
| Сентябрь 2026 г. | Производственная версия Microsoft Windows PCA 2011 | Windows UEFI CA 2023 | Подписывает диспетчер загрузки Windows и основные компоненты загрузки. |
Начиная с Windows 8, эти три сертификата составляли основу безопасной загрузки на компьютерах под управлением Windows. Сертификат Microsoft UEFI CA 2011 заменяется двумя сертификатами для повышения точности защиты. Хотя вы вряд ли ожидаете, что каждая система, не использующая новейшие сертификаты, внезапно перестанет работать, она может быть исключена из будущих обновлений или защиты безопасной загрузки.
Вы можете просмотреть текущий сертификат на своем компьютере, выполнив следующую команду PowerShell: (Get-AuthenticodeSignature “C:WindowsBootEFIbootmgfw.efi”).SignerCertificate | Format-List Subject,Issuer,NotAfter,Thumbprint



Почему после обновления затронутые компьютеры могут перестать загружаться?
Как передача и аннулирование сертификатов могут подорвать доверие к стартапу?
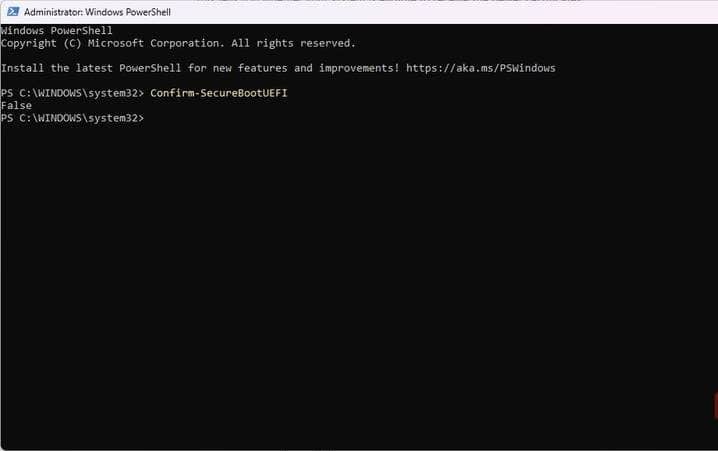
В день истечения срока действия сертификатов вы вряд ли столкнетесь со сбоями Secure Boot. Однако обновление прошивки или обновление безопасности могут повлиять на то, чему ваш компьютер готов доверять, и в таких случаях могут начаться сбои. Такое поведение наблюдалось после Ответ Microsoft Что касается загрузчика BlackLotus UEFI, он позволял запускать вредоносные загрузчики даже на системах с включенной функцией Secure Boot.
Исправления от Microsoft, устраняющих эту уязвимость, оказалось недостаточно. В рамках более тщательного расследования Microsoft начала отключать уязвимые компоненты загрузки. Компания также ужесточила требования к безопасной загрузке.
Новейшие сертификаты 2023 года теперь необходимы для будущей защиты и отзыва сертификатов в рамках функции Secure Boot. На практике это означает, что даже если ваш компьютер, кажется, работает идеально, Secure Boot может заблокировать запуск, если обновление требует доверия к более новым сертификатам, которых у него нет. На данном этапе у вас может остаться лишь несколько вариантов возврата средств..
Как Microsoft переводит компьютеры на новейшие сертификаты Secure Boot
Автоматические обновления, правила участия и причины, по которым некоторые устройства пропускаются.
Microsoft начала поэтапное внедрение новой сертификации, запланированное на 2026 год, начиная с так называемых «систем с высоким уровнем доверия». Эти системы имеют актуальную прошивку, стабильную историю обновлений и уже включенную функцию Secure Boot. Соответствующие требованиям системы получают новую сертификацию через Центр обновления Windows, но могут установить её только вместе с прошивкой системы.
Виртуальные машины (ВМ) на базе Windows, использующие UEFI Secure Boot, обычно полагаются на ту же модель доверия и получают сертификацию по тому же процессу, что и физические машины. Это включает в себя ВМ, работающие под управлением Hyper-V и Azure. Любая ВМ, не принимающая новейшие сертификаты, постигнет та же участь, что и физические машины.
Обновления Windows KB5074109 и KB5073455 за 2026 год уже начали развертывание этих сертификатов. Однако ограничения встроенного ПО могут означать, что на некоторых устройствах развертывание можно завершить только вручную.
Вы можете выполнить эту команду в PowerShell, и она подтвердит ненулевое значение. Доступные обновления Ваш компьютер имеет право на получение обновлений сертификатов: Get-ItemProperty -Path “HKLM:SYSTEMCurrentControlSetControlSecureBoot” | Format-List
Что вы сейчас делаете, чтобы ваш компьютер продолжал работать в 2026 году?
Сейчас вам нужно сделать две важные вещи: убедиться, что функция Secure Boot включена, и что микропрограмма вашей системы обновлена. Инструмент «Информация о системе Windows» может показать, включена ли функция Secure Boot. Однако любое обновление микропрограммы должно поступать от производителя вашего компьютера или платформы, которая управляет виртуализированной микропрограммой.
Если ваша система подходит для обновления, оно обычно происходит незаметно в фоновом режиме. Особое внимание следует уделить устройствам с двойной загрузкой или компьютерам, сохранившим остатки старого процесса загрузки, поскольку автоматическое обновление для них менее вероятно. Возможно, вам потребуется перейти по следующему пути регистрации: HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlSecureBoot Установка значения регистрации Доступные обновления До ненулевого значения. Возможно, вам стоит рассмотреть возможность использования более безопасного редактора для изменения значений реестра..