На данный момент двухэтапная аутентификация (2FA) стала новым золотым стандартом безопасности. Впервые я столкнулся с ней на сайте своего банка. Тогда, будучи студентом без денег, я не понимал, почему это важно. Я и сейчас студент без денег, но теперь понимаю, зачем онлайн-банкингу нужна двухэтапная аутентификация. Чего я до сих пор не понимаю, так это почему мой аккаунт Grammarly настаивает на её наличии.

Двухэтапная аутентификация (2FA) Вот что происходит, когда вы вводите имя пользователя и пароль, а потом неожиданно видите пугающее сообщение: «Пожалуйста, введите код, отправленный на [ваш адрес электронной почты]». Теоретически это дополнительный уровень безопасности. Даже если у кого-то есть ваши учётные данные, ему всё равно нужен доступ к вашей электронной почте или телефону. Но на практике двухэтапная аутентификация представляет большую проблему для пользователя, чем для хакера.
Быстрые ссылки
Доступ слишком сложен.
Вам не придется проверять тормоза перед каждой поездкой.
По сути, вся цель двухэтапной аутентификации — затруднить доступ, и да, она работает — не только для хакеров, но и для меня. Вероятность того, что заходит не я, а какой-нибудь хакер, ничтожна, но именно меня наказывают, заставляя прыгать через барьеры. Теперь мне нужно открывать как минимум два окна, чтобы войти куда угодно. Сначала на сайт. Затем на почту, чтобы получить код. Хуже того, если двухэтапная аутентификация предполагает отправку SMS, мне нужно держать телефон под рукой.
Та же дилемма, что и при любой мере безопасности. Вы можете предотвратить отказ тормозов автомобиля, проверяя их перед каждой поездкой. Это логично: если вы не хотите, чтобы тормоза отказали, хотите избежать аварий и прожить дольше, вам следует проверять тормоза автомобиля каждый раз. Но никто этого не делает, потому что это непрактично. Именно это и происходит с двухфакторной аутентификацией.
Использование VPN только усугубляет ситуацию. У меня VPN почти всегда включен. Это означает, что наивная двухэтапная аутентификация — это «…Это тот же IP-адрес?«Это меня почти каждый раз чему-то учит. Постоянное использование VPN убивает фактор конфиденциальности, а без него я вынужден бесконечно вводить коды. Так что же делать, кроме как каждый раз хвататься за электронную почту или телефон, чтобы войти в систему?
ложное чувство безопасности
Хорошие привычки важнее постоянного подтверждения своих знаний.
Очевидно, существует разница между наличием Хорошие привычки безопасности электронной почты Не говоря уже о необходимости преодолевать препятствия каждый раз, когда вы входите в систему. Вам не нужен строгий контроль качества, если у вас хорошая система обеспечения качества. Если вы и так водите ответственно и регулярно меняете тормоза, вам не нужно проверять их перед каждой поездкой; здесь действует та же логика.
Не могу сосчитать, сколько раз я пытался войти в свой аккаунт Google на телефоне, но получал запрос на подтверждение на само устройство. Если кто-то завладеет моим телефоном, всё кончено — ему даже не нужен мой пароль. Ключи можно получить, прислав электронное письмо или SMS с кодом. Двухфакторная аутентификация через SMS всё ещё широко распространена. Подмена SIM-карт — известная и активная угроза.Двухфакторная аутентификация через SMS удобна, но ужасно небезопасна. Ни один сайт не может всерьёз утверждать, что сделал ваш аккаунт безопасным. Безопаснее Добавив двухфакторную аутентификацию через СМС.
Ненадежный
Двухфакторная аутентификация построена на ненадежных методах доставки.



Хотя двухфакторная аутентификация считается краеугольным камнем современной безопасности, она далека от надёжности. Мой опыт работы с Google был положительным, но двухфакторная аутентификация Meta работает нестабильно, а Microsoft — просто ужасно (я расскажу об этом позже). Если крупные технологические компании не смогут освоить двухфакторную аутентификацию, на что надеяться малому бизнесу? А если они будут полагаться на сторонний сервис, что произойдёт, когда этот сервис выйдет из строя — не потеряем ли мы вдруг доступ к десяткам аккаунтов одновременно?
На прошлой неделе у моего провайдера случился сбой. Я не смог войти в панель управления, потому что SMS-код так и не пришёл. При двухфакторной аутентификации через SMS даже малейший сбой в сети может полностью поглотить текст.
Провайдеры рассматривают двухфакторную аутентификацию как дополнительную подстраховку, а не как ключевую функцию. Это означает, что они не беспокоятся о надёжных механизмах резервного копирования. Если каждая учётная запись с паролем теперь требует двухфакторной аутентификации, почему система не работает в обоих направлениях? Учётные записи, настроенные только с помощью телефона или электронной почты, также должны требовать резервный пароль. Ведь когда двухфакторная аутентификация выходит из строя — а это случается часто — у вас проблемы.
Беспорядок в почтовом ящике и конфиденциальность
Токены имеют скрытые расходы.
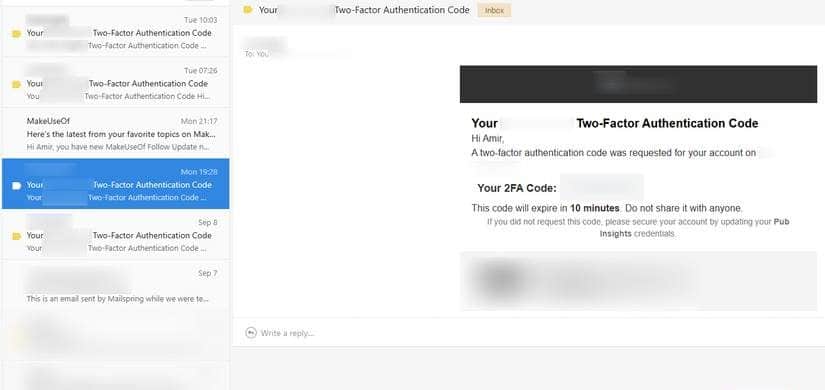
Каждая попытка входа в систему оборачивается получением электронного письма или другого сообщения, которое я не запрашивал. Двухфакторная аутентификация делает это неизбежным. Я постоянно передаю свой адрес электронной почты или номер телефона компаниям, которым предпочёл бы не сообщать. Помните, как можно было зарегистрироваться, используя только имя пользователя и пароль? Тогда нужно было подтверждать пароль; теперь же вы подтверждаете адрес электронной почты. Пароли больше не в моде.
Есть и более серьёзная проблема с конфиденциальностью. Когда мой провайдер электронной почты обрабатывает коды двухфакторной аутентификации, он, по сути, отслеживает каждую попытку входа. Gmail знает, когда я пытаюсь войти в PayPal. Я не хочу, чтобы Gmail знал об этом.
Включение двухэтапной аутентификации через текстовое сообщение хуже, чем вы думаетеМой оператор связи, которому уже известны мой номер и местоположение, теперь знает, какие приложения я использую и когда. Хотя они не используют эти коды для входа, это очень беспокоит.
Даже если вас не слишком беспокоит конфиденциальность, вам определённо нужно спокойствие. Я не хочу сообщать свой номер телефона каждому сайту, на котором регистрируюсь, а потом получать кучу надоедливых маркетинговых сообщений. Я не хочу отвечать «стоп» на короткий номер и потом платить за это.
Я очень ценю чистый почтовый ящик, особенно сообщения на iPhone. Именно поэтому я полюбил iOS 26 — потому что она наконец-то избавила iPhone от спама. Но в худших случаях сервис использует один и тот же номер и для двухэтапной аутентификации, и для спама. Если заблокировать номер, учётная запись будет заблокирована. Идеальное решение!
Постоянное закрытие
Я до сих пор не оправился от потери своей учетной записи Outlook.
Отсутствие доступа к резервной копии электронной почты, телефона или устройства может навсегда лишить вас доступа к важным учётным записям, а процесс восстановления крайне сложен. Я пережил этот кошмар с Microsoft, и спустя год я всё ещё расплачиваюсь за это.
У меня был адрес электронной почты Outlook, привязанный к университету и работе. Все важные учётные записи — Asana, Slack, CMS, сайты компании, LinkedIn, университетская панель управления, VPN — были подключены к этому адресу.
Я просто хотел отправить черновик своей диссертации профессору. Но у Outlook были другие планы — он заставил меня пройти повторную аутентификацию. Без проблем. Я ввёл адрес электронной почты и пароль, но этого оказалось недостаточно. Код двухэтапной проверки был отправлен на мой резервный адрес электронной почты. К сожалению, резервное письмо оказалось другим, также требующим двухэтапной проверки.
Моим резервным адресом электронной почты был аккаунт Yahoo. Вы уже догадываетесь, что произошло. Вся система рухнула, как костяшки домино. Не имея ни времени, ни терпения, я нажал «Сбросить пароль». Я правильно ответил на два контрольных вопроса, но мне сообщили, что мой аккаунт «заблокирован из-за подозрительной активности».
К тому времени, как я восстановил доступ к своим дополнительным учётным записям Yahoo и Outlook, основная учётная запись исчезла. Система восстановления Microsoft запросила темы моих последних писем (без проблем), последние контакты (без проблем) и страну, из которой я входил в систему (это было невозможно — я всегда использовал VPN). Я неправильно угадал страну. В ответ Microsoft лишила меня возможности повторить попытку. Учётная запись была заблокирована навсегда.
Мне пришлось суетиться и менять адрес электронной почты везде, объяснять это преподавателям и коллегам и извиняться за беспорядок. Некоторые сервисы до сих пор не позволяют мне обновить логин без этого адреса Outlook. Если я выйду из системы, эти учётные записи будут удалены навсегда.
Да, мои привычки в плане безопасности были далеки от идеала. Мне не следовало использовать Outlook в качестве резервной копии. Мне следовало проверять резервные копии чаще. Но это наказание слишком суровое. Безопасность должна защищать пользователей, а не делать их заложниками собственных учётных записей. Вместо этого двухфакторная аутентификация (2FA) изолировала меня от жизни. А в 2025 году поддержка клиентов, по сути, уже не вариант. Вместо этого вы получите чат-бота на базе искусственного интеллекта.
Лекарство хуже болезни
Учитывая всё вышесказанное, я понимаю, почему двухфакторная аутентификация (2FA) преподносится как защита от несанкционированного доступа, но её применение в реальной жизни, как оказалось, создаёт больше проблем, чем пользы. Чрезмерная сложность доступа, ненадёжность доставки кода, захламлённость и нарушения конфиденциальности в наших почтовых ящиках, а также потенциальная угроза постоянных отключений — действительно ли стоимость этого дополнительного уровня безопасности перевешивает его предполагаемые преимущества?