Мошенничество широко распространено в нашем обществе, и если вы не будете осторожны, вы можете согласиться на денежный перевод просто потому, что электронное письмо кажется подлинным. Мошенники довели до совершенства искусство создания убедительных логотипов, сопоставления имени отправителя с именами ваших поставщиков и придания теме письма необходимой степени срочности. В конечном итоге, они могут обмануть даже самых умных из нас.

Однако настоящая проблема заключается в том, что, получив электронное письмо, вы обычно проверяете его подлинность, оценивая то, что видно на экране. Я как-то рассказывал о контрольном списке, который следует использовать перед открытием PDF-файлов.Однако существует также ряд критериев, которые необходимо проверить, прежде чем считать электронное письмо подлинным. Наиболее важная информация часто содержится в метаданных.
Быстрые ссылки
Поле «От» не позволяет определить, кто именно отправил электронное письмо.
Аутентификация подтверждает домен, а не бренд.
Научитесь не доверять отображаемому имени, потому что в конечном счете оно ничего не доказывает. Конечно, это обычно очевидно, особенно если вы используете Gmail или Outlook, но это только потому, что большинство этих почтовых клиентов устроены именно так: они ставят удобство выше проверки.
Получение электронного письма с четкой надписью «Безопасность PayPal» не означает, что его отправил PayPal. Фактическим отправителем может быть кто-то другой. [электронная почта защищена]Заменить строчную букву «L» в PayPal на цифру «1» может быть непросто, если вы спешите. Чтобы узнать настоящего отправителя, проверьте заголовок. С Адрес электронной почты отправителя заключен в угловые скобки. Однако это само по себе не может служить окончательным подтверждением подлинности. Вам следует проверить источник письма. В Gmail откройте письмо, нажмите на три точки рядом со значком ответа, а затем нажмите «Ответить». Показать оригиналВ настольной версии Outlook перейдите в Файл ->Свойства ->Интернет-заголовкиВ Apple Mail перейдите в Детали –>Сообщение –>Все заголовкиНа странице исходного сообщения важны три параметра: From, Return-Path и Authentication-Results (результаты SPF, DKIM и DMARC).
Значения SPF, DKIM и DMARC должны быть следующими: ПАССОднако само по себе это не доказывает подлинность. Но это говорит о том, что электронное письмо было должным образом аутентифицировано, а значит, отправитель имеет технический контроль над доменом. Помните, что преступник мог бы зарегистрировать paypa1-secure.com, и если бы он настроил SPF, подписывал сообщения с помощью DKIM и внедрил политику DMARC, он бы успешно установил технический контроль.
На этом уровне основным признаком поддельного электронного письма является несоответствие заголовков (Отправитель, Путь возврата, результаты SPF/DKIM). Убедитесь, что видимый адрес отправителя совпадает с доменом в Пути возврата, и проверьте, что IP-адреса SPF перенаправляются на фактический домен бренда. Если все это подтверждено, высока вероятность того, что письмо не является поддельным.
Ваш почтовый клиент прилагает все усилия для обнаружения фишинга, но идеальных фильтров не существует. Сложные атаки, недавно зарегистрированные домены и электронные письма, пересылаемые через взломанные учетные записи, регулярно обходят автоматизированные средства защиты..
В строке «Получено» указано, откуда фактически пришло электронное письмо.
Каждый почтовый сервер оставляет за собой след, который злоумышленникам трудно контролировать.
Когда почтовый сервер обрабатывает сообщение, он добавляет строку "Received" в начало заголовка. Злоумышленник может подделать строку "Received" до того, как письмо покинет его систему. Однако входящий почтовый сервер также включает строку в состав строки "Received". Именно это дополнение злоумышленник не может подделать. Если вы обнаружите несоответствие, следует насторожиться и отнестись к письму с подозрением.
Эту информацию по-прежнему можно увидеть на странице просмотра исходного кода электронного письма. Вот пример первой строки «Получено», где почтовые провайдеры принимают:



Получено: от a74-66.smtp-out.amazonses.com (a74-66.smtp-out.amazonses.com. [54.240.74.66]) через mx.google.com
В этом примере используется строка, которую пишет Google, а не та, которую добавляет отправитель. Она просто сообщает мне, что Google получил электронное письмо с IP-адреса 54.240.74.66 по адресу smtp-out.amazonses.com. Теперь, чтобы понять, имеет ли это смысл, мне нужно сравнить это с другими видимыми заголовками в сообщении.
В данном конкретном сообщении отправителем, видимым в заголовке, является... [электронная почта защищена]В поле Return-Path указан домен Amazon: amazonses.com. Из другой информации, которую я проверял ранее, видно, что SPF передал IP-адрес Amazon SES, 54.240.74.66, а DKIM — makeuseof.com. Всё совпадает. Для компаний очень распространено отправлять уведомления, используя инфраструктуру Amazon SES, так что вся картина сходится.
Если электронное письмо является подлинным, оно проходит маршрутный путь, включающий в себя:
- Признанная почтовая служба
- Сервер, соответствующий аутентификации
- В этой цепочке нет случайных хостинг-провайдеров (это должна быть признанная платформа для почтовых сервисов).
Поддельные электронные письма обычно оставляют след, оставляющий у поставщика услуг отпечаток, указывающий на то, что сообщение получено с нерелевантного VPS, странного домена или IP-адреса, не связанного с заявленным отправителем.
Хотя всё вышесказанное в целом верно, следует отметить, что более сложные атаки могут также осуществляться через скомпрометированные легитимные учетные записи или известные облачные сервисы, поэтому отсутствие этих тревожных признаков не гарантирует 100% легитимности.
Искажения идентификаторов сообщений и огибающей позволяют выявить фишинг, будь то ленивый или массовый.
Детали инфраструктуры редко совпадают с брендом, который пытаются имитировать.
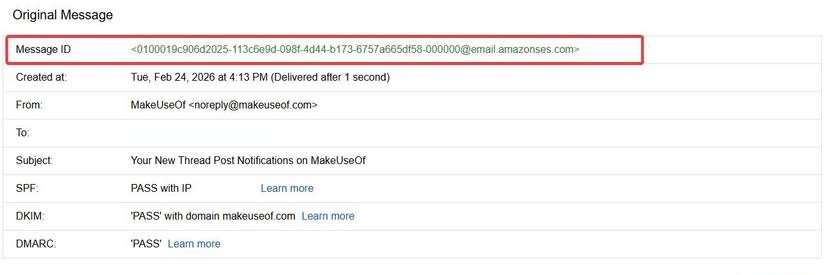
Поле Message-ID — ещё один важный элемент, который не следует упускать из виду. Это первый элемент, который вы видите на странице просмотра исходного кода. Это глобально уникальный идентификатор, генерируемый сервером отправителя сообщения. Обычно он представляет собой длинную строку, заканчивающуюся компонентом @domain. Следует обратить особое внимание на этот домен.
В сообщениях от amazon.com следует ожидать, что идентификатор сообщения (Message-ID) будет заканчиваться доменом Amazon. Если же вместо Amazon вы получите что-то вроде @cheapmailer.hosting123.net, это должно вызывать подозрение; не игнорируйте это.
Однако в идентификаторе сообщения (Message-ID) есть и другие признаки того, что сообщение не является подлинным:
- Идентификатор сообщения полностью отсутствует.
- Форматы идентификаторов сообщений (Message-ID) идентичны во всех фишинговых письмах, не связанных между собой.
- Головы X-Mailer Старое или странное.
- X-Возникнув-IP Термин «открытый» относится к жилому или недорогому диапазону хостинга.
Причина, по которой Message-ID является таким мощным инструментом для обнаружения мошеннических электронных писем, заключается в том, что, хотя опытные злоумышленники могут их удалить, массовый фишинг часто ставит во главу угла количество, а не изощренность.
Идентификатор сообщения (Message-ID) — один из самых простых для подделки злоумышленником, поэтому убедительный Message-ID никогда не следует рассматривать как доказательство подлинности; его ценность заключается почти исключительно в обнаружении ленивых или автоматизированных фишинговых кампаний, которые не утруждают себя надлежащей настройкой.
Объединение трех названий
Общим для всех трех описанных мною названий является то, что все они связаны со способом передачи сообщения. Они не рассматривают способ его представления. Однако элемент передачи имеет решающее значение, поскольку презентацию легче воспроизвести. Кроме того, элементы передачи оставляют следы, которые служат индикаторами подлинности.
Да, Если вы получаете много нежелательных сообщений, разумно предпринять практические шаги для уменьшения их количества.Потому что чем их больше, тем выше вероятность того, что между ними что-то случится.