Фишинг — это метод, используемый мошенниками и злоумышленниками для кражи информации. Они делают это, используя социальную инженерию и обман. Цель — обманом заставить вас раскрыть конфиденциальную или личную информацию, которая затем может быть использована в мошеннических целях, например, для кражи личных данных.
Этим мошенникам нужно иметь достаточно информации, чтобы выдать себя за вас или даже подменить вас в виртуальном мире Интернета или в любом современном банке. Эта информация может быть такой простой, как ваше полное юридическое имя, номер социального страхования и домашний адрес. Они также могут включать в себя номера банковских счетов, данные для входа в систему онлайн-банкинга, имя вашей матери и даже секретные вопросы и ответы для ваших счетов онлайн-банкинга или PayPal.

Быстрые ссылки
Различные виды фишинга
Существует множество различных видов фишинга, нацеленных на разные группы. Наиболее распространенным типом является простое электронное письмо, в котором утверждается, что кому-то по разумным причинам нужна ваша информация для совершения чего-то полезного для вас. К таким претензиям относятся перевод денег на ваш банковский счет, уплата штрафов с целью избежать тюремного срока, запрос налоговых и финансовых документов или что-либо еще, что может побудить вас отправить то, что просит злоумышленник. Помимо общих атак, ниже приведены некоторые из наиболее целенаправленных типов фишинговых атак.
Фишинговая атака
Фишинговая атака Это целенаправленная форма фишинга. При целевом фишинговом нападении злоумышленник располагает некоторой информацией о вас, прежде чем что-либо вам отправит. Они отслеживают вашу активность в социальных сетях, чтобы узнать, публикуете ли вы что-нибудь о недавних покупках. Они также отслеживают любые упоминания сайтов интернет-магазинов, на которых вы совершали покупки, товаров, которые вы приобрели онлайн, или даже сайтов знакомств.
Если вы напишете в Твиттере, что только что купили последнюю модель iWatch от Best Buy, у них уже есть приманка для своей ловушки. А поскольку они уже отслеживают ваше присутствие в социальных сетях, они знают о вас кое-что, например, ваше имя и, возможно, город, в котором вы живете.
Затем они могут использовать свои знания о вас, чтобы создать электронное письмо, утверждая, что оно принадлежит Best Buy. В этом электронном письме может быть указано, что с вашей кредитной картой возникла проблема при недавней покупке, и вам необходимо заполнить онлайн-форму для проверки данных вашей карты. Или они могут притвориться вашим другом и спросить, установили ли вы это классное приложение для своих новых iWatch. Если нет, у них есть простая регистрационная форма, которую вам нужно заполнить, чтобы получить приложение. Они даже могут выдавать себя за кого-то с сайта знакомств и утверждать, что ваш профиль должен быть заполнен, прежде чем вы сможете получить больше просмотров.
Возможности здесь безграничны и могут включать шантаж, о котором мы упоминали ранее в этом году. здесь.
Генеральный директор Уэйлинг
Фишинг в первую очередь направлен на получение несанкционированного доступа к информации, поэтому злоумышленники выбирают своей целью руководителей высшего звена в компаниях, чтобы получить доступ к их учетным записям электронной почты. Имея полный доступ к этим счетам, они могут получить доступ к информации любого сотрудника, инициировать мошеннические денежные переводы или посеять хаос в любом отделе компании. Этот тип атак известен как «китобойный промысел», поскольку генеральных директоров сравнивают с большими «китами» делового мира.
Сотрудники редко проверяют запросы своих начальников. Сколько раз вы спрашивали своего менеджера: «Вы уверены, что вам это нужно?» Когда вы получаете от него наставления? Обычно этого не происходит, поэтому злоумышленники пользуются этим доверием, чтобы получить доступ к конфиденциальной информации. Например, нередко кто-то подвергает сомнению запрос вице-президента по продажам на предоставление всех кадровых файлов для всего отдела продаж.
Мошенничество с формами W2
Фишинг W2 — это более специфический тип фишинговой атаки, при котором злоумышленник использует учетную запись электронной почты руководителя или выдает себя за него, чтобы получить формы W2 для сотрудников или формы W9 для подрядчиков. Налоговый сезон — худшее время для подобных атак, поскольку отделы заработной платы большинства компаний привыкли к получению подобных запросов.
Эти запросы не обязательно должны исходить от руководителя компании. Их можно подделать так, чтобы они выглядели как отправленные Налоговой службой США (IRS), производителем популярного налогового программного обеспечения или даже офисом сертифицированного бухгалтера. Самые эффективные из них звучат так, будто исходят от высокопоставленного руководителя компании, но те, которые звучат так, будто исходят от Налоговой службы США, могут вызвать достаточно страха, чтобы избежать проверки.



Фишинговые атаки с использованием программ-вымогателей
В 2016 году было подсчитано, что 90% фишинговых писем Я носил с собой какую-то форму вымогатель. Хотя целью фишинга является получение доступа к информации, злоумышленники начали включать в свои атаки пакеты программ-вымогателей, чтобы увеличить свой доход от этих атак. Фактически, некоторые отчеты указывают на то, что программы-вымогатели стали основной целью большинства фишинговых атак, эксплуатируя определенные уязвимости безопасности в системах.
По-настоящему зловещим аспектом здесь является то, что эти злоумышленники полагают, что любой, кто достаточно наивен, чтобы стать жертвой фишинга, скорее всего, также заплатит выкуп, когда его файлы и фотографии будут заблокированы. К сожалению, статистика в конце статьи подтверждает это мнение, подчеркивая важность осведомленности о безопасности и необходимость принятия необходимых превентивных мер для защиты данных от подобных атак.
Вишинг
С ростом популярности технологий передачи голоса по интернет-протоколу (VoIP) некоторые мошенники стали звонить людям напрямую, пытаясь обманом заставить их предоставить свою информацию. Сервер VoIP можно настроить так, чтобы он имитировал любую организацию, за которую хочет выдать себя фишер, — от банка до государственного учреждения. Возможности здесь безграничны.
Возможность изменять информацию об идентификаторе вызывающего абонента, предоставляемую сервером, а также возможность указывать код города, откуда сервер совершает звонок, позволяет мошеннику легко выдавать себя за другое лицо по телефону. В наши дни, когда аутсорсинг становится все более популярным, мошенникам даже не обязательно знать арабский язык как родной, чтобы добиться успеха в этом виде мошенничества.
SMS-мошенничество (SMiShing)
Согласно отчету 2010 года, 90% текстовых сообщений прочитываются в течение трех минут с момента получения, а процент прочтения текстовых сообщений составляет 99%. Сообщить о ссылке. Поэтому неудивительно, что СМС-сообщения стали для мошенников еще одним способом привлечения жертв.
Как и в любой другой фишинговой кампании, мошенник рассылает массовые текстовые сообщения на сотни или даже тысячи телефонных номеров с утверждениями типа «Ваша кредитная/дебетовая карта была деактивирована из-за подозрительной активности. Пожалуйста, позвоните по нашему бесплатному номеру для проверки ваших данных». Или «Вы были выбраны для выигрыша приза в размере 1,000 долларов США на покупки. Вам просто нужно войти в число первых 100 посетителей этого сайта, чтобы получить свой приз». Целью этих методов является получение быстрого ответа и сбор как можно большего количества информации о жертве.
Каковы наиболее распространенные методы фишинговых атак?
Наиболее распространенные методы фишинга реализуются через электронную почту, когда электронные письма маскируются под отправленные из официальных источников, таких как PayPal, крупный банк или даже ФБР, ЦРУ или Министерство внутренней безопасности и т. д. Эти сообщения содержат все официальные логотипы организации, за которую выдается сообщение, но они содержат два важных признака того, что это мошеннические сообщения:
- Эти сообщения являются срочными и требуют от вас немедленного принятия мер, чтобы предотвратить что-то плохое, например, конфискацию активов, блокировку счета или даже арест.
- Эти сообщения содержат либо прикрепленный файл, который вам необходимо заполнить, либо ссылку на веб-сайт с полями для заполнения вашей личной информации.
Помните, цель злоумышленника при фишинговых атаках — собрать вашу личную информацию, которую вы никому не передаете. Чтобы добиться этого, злоумышленник пытается убедить вас, что вы имеете дело с официальным лицом и что у него есть веские основания для сбора этой информации. Поэтому всегда будьте осторожны при работе с электронными письмами, в которых запрашиваются ваши персональные данные.
Примеры фишинга:
- Вы можете получить электронное письмо от PayPal о том, что на вашем счете обнаружена подозрительная активность. В качестве меры предосторожности они заблокировали ваш аккаунт до тех пор, пока вы не предоставите достаточно информации, подтверждающей, что вы являетесь владельцем аккаунта. Это можно сделать, заполнив прилагаемую форму и нажав кнопку «Отправить», или ответив на электронное письмо с ответами на список вопросов, например: «Какая девичья фамилия вашей матери?» «Какой банк вы используете для своего личного счета?» И даже «Каковы номера ваших банковских счетов для всех ваших текущих счетов?»
- Wells Fargo может заметить подозрительную активность на вашей кредитной карте и приостановить действие вашего счета. Чтобы разблокировать свою учетную запись, вам необходимо заполнить прикрепленный документ и отправить его по электронной почте, используя ссылку в документе.
- ФБР может заявить, что отслеживает незаконную деятельность по IP-адресу вашего компьютера. Если вы не заполните прилагаемую форму и не внесете залог (обычно один биткоин), местному правоохранительному органу будет выдан ордер на ваш арест и содержание под стражей до даты суда.
- Вы можете получить уведомление о том, что вы выиграли в лотерею, билет на которую ранее не приобретали.
Мошеннические веб-сайты также являются эффективным способом заставить ничего не подозревающих пользователей предоставить информацию, которую они в обычных условиях не предоставили бы. Это могут быть поддельные страницы входа, созданные так, чтобы выглядеть точно так же, как страницы популярной или известной компании. По данным SymantecПользователям популярного сервиса облачного хранения данных Dropbox была представлена поддельная страница входа, размещенная на том же сервисе облачного хранения данных.
Очень сложная версия этого трюка используется для получения учетных данных пользователя, которые поддельная страница входа записывает в виде обычного текста для последующего использования злоумышленником. Затем браузер пользователя перенаправляется на настоящую страницу входа на сайт с использованием предоставленных учетных данных. Общий эффект заключается в том, что пользователь входит в систему без каких-либо признаков того, что его данные были украдены.
Затем злоумышленник может в любое удобное время войти в учетную запись пользователя и взять ее под контроль. Они также могут проверить те же учетные данные на других онлайн-сервисах, чтобы узнать, использовал ли рассматриваемый пользователь ту же комбинацию имени пользователя и пароля где-либо еще, например, на Gmail или Yahoo! Или eBay или все основные сайты онлайн-банкинга.
Интернет — не единственное средство фишинга. С ростом популярности смартфонов увеличилось и использование SMS-сообщений и звонков на мобильные номера с запросами информации. Злоумышленник может изменить идентификатор вызывающего абонента, чтобы отобразить ложную информацию, или даже использовать номер телефона VoIP с местным кодом потенциальной жертвы.
Затем они могут выдавать себя за банк, процессор кредитных карт или даже местные правоохранительные органы. Поскольку они занимаются мошенничеством, никакое утверждение не будет слишком преувеличенным, если оно работает.
Как не стать жертвой интернет-мошенничества
Во-первых, не паникуйте. Какое бы электронное письмо, телефонный звонок или веб-сайт ни пытались вас обмануть, помните, что все не так плохо, как кажется. Если бы это было так, вы бы не получили уведомление в виде предварительно записанного сообщения в телефонном звонке, электронного письма или всплывающей рекламы во время просмотра веб-страниц.
Когда такой банк, как Wells Fargo, обнаруживает подозрительную активность на вашем счете, его обычная политика заключается в том, чтобы отклонить подозрительную транзакцию и связаться с вами по телефону с представителями своей команды по борьбе с мошенничеством, чтобы проверить, является ли эта покупка законной.
PayPal иногда может заморозить счета при возникновении проблем, но они никогда не отправят вам вложение для заполнения и возврата. Они также не будут спрашивать у вас такие данные, как девичья фамилия вашей матери, за исключением, возможно, секретного вопроса на случай, если вы забудете свой пароль.
ФБР имеет репутацию организации, которая закрывает незаконные веб-сайты и заменяет их домашние страницы собственной страницей с предупреждением. Однако посещение одного из этих сайтов не является противозаконным, поэтому вас не могут оштрафовать за посещение веб-сайта.
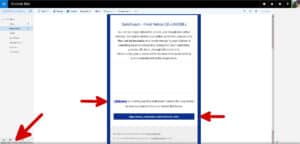
Если в письме содержится ссылка, то она будет вести на домашнюю страницу или, возможно, на страницу входа в систему. Чтобы проверить ссылку, просто наведите на нее указатель мыши, но не нажимайте на нее. При наведении указателя мыши на ссылку в нижней части окна появляется небольшое всплывающее окно, показывающее, куда ведет эта ссылка.
Даже если вы видите в тексте письма надпись PayPal синими буквами с подчеркиванием, это не означает, что откроющийся веб-сайт — это PayPal. Это может быть мошеннический сайт.
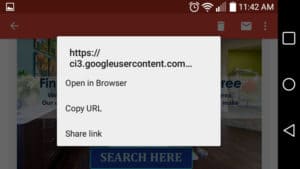
На мобильных устройствах при чтении электронной почты вы можете нажать и удерживать ссылку в письме, чтобы увидеть пункт назначения. Затем у вас будет возможность скопировать URL-адрес, открыть его в браузере по умолчанию на вашем устройстве или отменить выбор.
Иногда URL-адрес скрывается с помощью таких сайтов, как: bit.ly. Цель этих сайтов — сократить URL-адреса для размещения твитов или сообщений в микроблогах, где количество символов для публикации ограничено. Нет причин скрывать целевой URL для законной корреспонденции, отправляемой по электронной почте.
Для мошеннических веб-сайтов самое главное — проверить фактический адрес сайта, наличие сертификата безопасности и действительность любого такого сертификата.
- Если в письме есть вложение, удалите его и займитесь другими делами. Банки, PayPal и ФБР прекрасно знают, что вложения не следует включать ни в одну официальную переписку. Не открывайте его, не отвечайте на электронное письмо и, конечно же, не переходите по ссылкам в нем. Это мошенничество, и его можно безопасно удалить. Единственными исключениями из этого правила являются: цифровые подписи, которые иногда могут отображаться как вложения. В противном случае к привязанностям следует относиться как к чему-то самому опасному.
- Заголовки электронных писем содержат информацию о том, откуда пришло электронное письмо, куда оно было отправлено и какой адрес использовать для ответов. В голове хранится много информации, но эти три элемента информации важны для выявления потенциального мошенничества. Очень легко сделать так, чтобы электронное письмо выглядело так, будто оно пришло от PayPal или Bank of America, но трудно скрыть настоящий адрес электронной почты, с которого оно пришло. В Hotmail, когда электронное письмо помечается Microsoft как спам, полный адрес электронной почты отправителя автоматически отображается в верхней части письма при его открытии. Если письмо не отмечено как спам, вы можете проверить адрес электронной почты, открыв его и наведя курсор на имя отправителя.
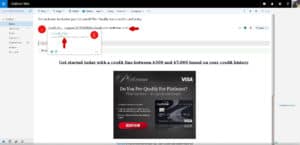
- То же самое относится к любым ссылкам в письме. Если навести указатель мыши на ссылку, но не нажать на нее, в нижней части окна браузера вы увидите небольшую строку с целевым URL-адресом ссылки. Если этот URL-адрес не содержит названия компании, от имени которой отправлено электронное письмо, не нажимайте на него. Закройте это письмо, откройте веб-браузер и введите веб-адрес компании самостоятельно.
- Любое утверждение о том, что к вам поступают деньги от кого-то за пределами вашей страны, почти на 100% является мошенничеством. Никому не платят за просмотр старых файлов в поисках получателей денег. Ни один банкир или государственный служащий не будет пытаться вывести деньги из своей страны, звоня случайному человеку в Интернете и заключая сделку. Ни один банк, с которым вы когда-либо имели дело, не будет иметь счета на ваше имя, который будет только и ждать, когда вы его заберете.
- Веб-сайт, утверждающий, что на вашем компьютере обнаружены вирусы. Не существует веб-сайтов, которые могли бы просканировать ваш компьютер на наличие вирусов. Компьютерные вирусы — это вредоносные штуки, которым требуется гораздо больше доступа к вашему компьютеру, чем может предоставить веб-страница. Настоящая антивирусная программа не только сканирует файлы на жестком диске на наличие признаков заражения, но и проверяет запущенные программы, активные службы, скрытые утилиты и любые другие области, где предположительно присутствуют эти ошибки. Изучение всех этих областей требует времени и ресурсов, таких как вычислительная мощность. Это невозможно сделать через веб-сайт.
- Всплывающее окно от ФБР штрафует вас за незаконную деятельность в Интернете. ФБР не использует всплывающие окна для поимки интернет-преступников. Они закроют сайты, торгующие нелегальными товарами или занимающиеся пиратством, но не могут штрафовать людей за посещение этих сайтов. Только судья имеет право наложить штраф на подозреваемого преступника. ФБР может собирать доказательства, строить дело, добиваться ордера на арест подозреваемого и производить фактический арест после того, как судья подпишет ордер. У них нет полномочий кого-либо штрафовать.
- Если сайт, который вы регулярно посещаете, предлагает вам войти в систему, но не отображает зеленый замок, это очень подозрительно. При входе в законную компанию будет использоваться сертификат безопасности, соответствующий URL-адресу сайта, который можно проверить по отображению в браузере зеленого значка замка, упомянутого ранее. Лучшим вариантом для таких страниц будет закрыть страницу, открыть новую вкладку и самостоятельно ввести фактический URL-адрес. Кроме того, вы можете просмотреть список избранного или закладок и нажать на сохраненную там ссылку.
- Поддельные поддомены. Это хитрая тактика, при которой мошенник создает веб-сайт, который выглядит в точности как домашняя страница компании или агентства, за которое он хочет выдать себя. К сожалению, URL-адрес этого объекта уже занят. Например, в настоящее время они не могут зарегистрировать доменное имя paypal.com, поскольку PayPal уже зарезервировал этот домен. Но предположим, что мошенник зарегистрировал iamascammer.com как свой личный домен. Затем он может попытаться зарегистрировать поддомен paypal.iamascammer.com. Затем они создают веб-страницу для этого поддомена, которая выглядит точно так же, как страница PayPal, но с дополнительной изюминкой. Каждый раз, когда пользователь вводит свои учетные данные, ему открывается страница с просьбой подтвердить данные.
Как сообщить о мошеннических электронных письмах
Большинство людей удаляют фишинговые письма сразу после их получения, и это хорошо. Но если одно из таких сообщений проскочит через ваш спам-фильтр и покажется вам особенно эффективным или опасным, или если вам это надоело и вы хотите принять более активные меры по пресечению фишинга, вы можете сообщить о мошеннических письмах в соответствующие органы.
В Соединенных Штатах есть несколько мест, куда можно сообщить о фишинге. Переслать письмо по адресу:
- Федеральная торговая комиссия FTC [электронная почта защищена]
- Рабочая группа по борьбе с фишингом [электронная почта защищена]
- Группа готовности к чрезвычайным ситуациям в сфере компьютерной безопасности США US-CERT [электронная почта защищена]
- Субъект, личность которого была выдана, будь то банк или другая компания.
Федеральная торговая комиссия отмечает, что полезно включать полный заголовок электронного письма, включающий отображаемые имена и адреса электронной почты отправителя и получателя, дату и тему. Часть этой информации по умолчанию скрыта в некоторых программах электронной почты, поэтому вам, возможно, придется изучить, как просмотреть эту информацию. При отправке сообщения рекомендуется прикрепить снимок экрана исходного сообщения.
Жители Великобритании могут сообщать о фишинговых атаках по адресу Действия Мошенничество Веб-сайт. Пользователям просто нужно ответить на несколько вопросов о попытке фишинга и о том, за кого выдает себя мошенник, чтобы получить соответствующий адрес электронной почты для пересылки сообщения.
Устранение ущерба после мошенничества
Если вы стали жертвой фишинговой атаки, вам придется предпринять некоторые шаги, чтобы ограничить ущерб. Начните относиться к этому как к случаю. Кража личных данных, потому что именно к этому это может привести, если вы не будете действовать быстро.
Немедленно выключите компьютер, если фишинговая атака включает в себя пакет программ-вымогателей. Если вы считаете, что ваш компьютер заражен программой-вымогателем, обратитесь за помощью к профессионалу. Если компьютер используется для выполнения служебных обязанностей, немедленно сообщите об этом своему ИТ-отделу. Не сомневайтесь в этом. Этот тип заражения может быстро распространиться на серверы компании и сетевые хранилища данных, вызывая настоящий хаос.
Если это ПК, вам все равно понадобится помощь. Обратитесь за помощью к ИТ-отделу вашей компании. Вероятно, они не смогут, но все равно спросите их. Если они не смогут помочь, возможно, они знают кого-то в вашем районе, кто может это сделать, например, местного фрилансера или подрядчика. Цель здесь — получить помощь от того, кто сможет либо восстановить ваши важные данные, либо защитить то, что еще не заблокировано.
Ваше второе действие должно быть таким же быстрым. Вам необходимо подключиться к Интернету с другого компьютера и начать менять пароли. Начните с интернет-банкинга и просмотрите все сайты, которые связаны с вашими деньгами. Как только ваши средства будут в безопасности, перейдите в свои учетные записи электронной почты, службы хранения файлов, учетные записи социальных сетей и любые другие сайты, требующие входа в систему. Если вы не можете вспомнить все сайты, требующие входа в систему, не включайте компьютер, чтобы проверить это, пока его не проверит квалифицированный специалист.
Вам также необходимо будет связаться с крупными кредитными агентствами и разместить предупреждение о мошенничестве по вашему кредитному счету, поскольку вы являетесь потенциальной жертвой кражи личных данных. Это не помешает вору личных данных воспользоваться вашими данными, но облегчит устранение ущерба вашей кредитной истории после того, как он произошел. Вам также придется начать внимательно следить за своей кредитной историей в течение следующих нескольких лет. Чем быстрее вы отреагируете на ситуацию кражи личных данных, тем легче будет восстановить контроль над своей личностью, если что-то пойдет не так.
Если вы предоставили данные своей дебетовой или кредитной карты, обратитесь в свой банк и сообщите о краже карты. Вам также необходимо будет внимательно следить за счетом, привязанным к карте. Если злоумышленнику был предоставлен тот же номер счета, попросите свой банк закрыть этот счет и открыть новый, переведя при этом ваши средства на новый счет. Внимательно проверяйте выписки по своим счетам на предмет подозрительных или несанкционированных покупок.
Если ваш логин PayPal или eBay взломан, попробуйте войти в свою учетную запись. Если у вас есть возможность, измените свой пароль и все контрольные вопросы. Настоятельно рекомендуется настроить двухфакторную аутентификацию для всех учетных записей, которые это позволяют, поскольку это помогает снизить риск того, что злоумышленник сможет взломать вашу учетную запись, даже если у него есть ваши учетные данные для входа.
Если вы больше не можете войти в свою учетную запись, вам необходимо связаться с компанией и сообщить о взломе учетной записи. Немедленно. Чем дольше вы ждете, тем больший ущерб это может нанести вашим счетам.
статистика
Проблема фишинга и интернет-мошенничества стала настолько серьезной, что многие компании теперь работают над сбором данных и сообщением фактов, связанных с этими типами атак. В соответствии с Для недавнего отчетаОколо 30% фишинговых писем открываются. Это консервативная оценка, основанная на выборке данных одной компании. Есть и другие группы, которые утверждают, что эта цифра может достигать 50%, но у них нет точных цифр, подтверждающих это утверждение. в Еще один отчетВ 2016 году наблюдалось значительное увеличение количества фишинговых писем.
JPMorgan Chase Bank провел Протестировано в 2015 году Чтобы узнать, сколько его сотрудников станут жертвами фишинговой атаки. Целых 20% сотрудников открыли мошенническое письмо. Это впечатляющий показатель успеха. Этого более чем достаточно, чтобы оправдать создание одного электронного письма и его отправку через комплексную почтовую программу по списку из сотен тысяч адресов электронной почты.
Я определил Рабочая группа по борьбе с фишингом 123,555 2016 уникальных фишинговых сайтов на начало 2016 года. В последнем квартале XNUMX года, упомянул Группа заявила, что ее клиенты получили 95,555 19.6 уникальных фишинговых писем. В отчете также установлено, что компании сектора финансовых услуг были предпочтительными целями в XNUMX% случаев в ходе этих кампаний.
Не нужно много знать математику, чтобы понять, что такая крупная банковская организация, как JPMorgan, может стать жертвой почти 4,000 подобных кампаний. Это означает, что только в одном банке может быть проведено около 4,000 успешных фишинговых кампаний.
Резюме
Основное правило, когда дело касается электронных писем, — относиться к ним со всей осторожностью. Если вашему банку действительно необходимо закрыть ваш счет, вам позвонят. Если у PayPal возникают проблемы с активностью вашего счета, он сообщает вам об этом, но не запрашивает никакой дополнительной информации, кроме той, которая у него уже есть. И они, конечно же, никогда не попросят вас подтвердить данные вашего счета во вложении, которое вам нужно будет заполнить и отправить им.
В большинстве организаций действуют строгие правила, запрещающие отправку любых вложений по электронной почте. Кроме того, любое электронное письмо, приходящее от физического лица, будет адресовано вам, будет содержать ваше имя или имя пользователя учетной записи, а также будет содержать адрес для ответа, который является частью физического присутствия этого лица в сети Интернет.
Что касается веб-сайтов, будьте осторожны с теми, которые появляются в новом окне или вкладке браузера. Особенно если вы просматриваете сайты, на которых есть фотографии кроликов с пирогами на головах.
Любой может создать веб-сайт, который будет выглядеть точно так же, как другой веб-сайт. Они даже могут получить сертификат, подтверждающий, что URL-адрес является тем, за что себя выдает. Но если сайт — https://www.barikofamerica.com/, вы можете быть уверены, что он на самом деле не связан с Bank of America, даже если он может выглядеть в точности как их домашняя страница.
Обратите внимание, что на момент написания статьи https://www.barikofamerica.com/ не являлся фактическим веб-сайтом. Здесь это всего лишь один из способов использовать опечатку для маскировки потенциального фишингового сайта.
Во время написания этой статьи я получил электронное письмо от г-на Роберта Прайдмора из Агентства национальной безопасности в Нью-Йорке. Отправитель утверждает, что он был отправлен в Нигерию федеральным правительством и что ему выдали файл, помеченный красным крестом, что означает, что мои деньги не были переведены.
Адрес электронной почты отправителя отображается как «[электронная почта защищена]Фактический почтовый адрес, указанный в электронном письме, оказался адресом Chase Bank в Окленд-Гарденс, штат Нью-Йорк, а номер телефона содержал код города Сан-Фернандо-Вэлли, штат Калифорния. Наконец, этот предполагаемый сотрудник АНБ предоставил мне адрес электронной почты Gmail, с которым я мог связаться напрямую. Он даже не пытался скрыть адрес электронной почты с помощью поддельной ссылки «mailto:».
К сожалению, это минимальный уровень сложности, необходимый для успеха фишинговой кампании. Хотя я бы никогда не позвонил мистеру Прайдмору, многие люди так поступают и в итоге теряют сотни, если не тысячи долларов каждый, или их личные данные крадут и продают более агрессивным личностям.
Какие вещи, которые вы видели, казались слишком хорошими, чтобы быть правдой, или просто слишком подозрительными? Оставьте комментарий ниже и поделитесь примером фишинговой атаки.